





Audit et amélioration
Comment mesurer la performance d'un système de management de l'IA, conduire un audit interne et transformer chaque non-conformité en amélioration durable.
Table des matières
Pourquoi ce chapitre est le plus utile
Un système de management de l'IAintelligence artificielleIAEnsemble des techniques permettant à un programme d'accomplir une tâche qui demanderait de l'intelligence humaine. Le terme couvre aussi bien les systèmes à règles écrites que ceux qui apprennent de données.Voir dans le glossaire (SGIA) qui n'est jamais audité n'est qu'une déclaration d'intention. La certification ISO/IEC 42001 ne récompense pas l'existence d'une politique, d'une cartographie des risques ou d'une procédure : elle récompense la preuve que ces éléments fonctionnent dans la durée, sont vérifiés par des personnes compétentes, et donnent lieu à des corrections quand ils échouent. C'est tout l'objet des clauses 9 et 10 de la norme.
Ce chapitre s'adresse à ceux qui devront un jour justifier, pièces à l'appui, que le SGIA n'est pas un document mort. Il traite trois mécanismes imbriqués : la mesure continue de la performance, l'audit interne périodique, et le traitement des non-conformités jusqu'à l'amélioration effective.
Clause 9.1 — Surveiller, mesurer, analyser, évaluer
La norme exige de déterminer quoi mesurer, comment, quand et qui analyse les résultats. Pour un SGIA, cela dépasse largement les métriques techniques d'un modèle.
Trois familles d'indicateurs doivent coexister :
- Indicateurs de performance des systèmes d'IA — précisionprécisionIAProportion des alertes émises par un modèle qui sont justifiées. Elle s'oppose au rappel : améliorer l'une dégrade l'autre.Voir dans le glossaire, taux de faux positifs/négatifs, dérive des donnéesdonnéesIAEnsemble d'informations structurées ou non utilisées pour entraîner, évaluer ou alimenter un modèle. La qualité, la quantité et la représentativité des données sont les facteurs décisifs pour les performances en apprentissage automatique.Voir dans le glossaire (data drift), dérive du modèledériveIADégradation progressive des performances d'un modèle après son déploiement, causée par l'évolution des comportements ou du contexte. Elle impose surveillance et réentraînement.Voir dans le glossaire (concept drift), latence, disponibilité.
- Indicateurs de gouvernance — pourcentage de systèmes d'IA cartographiés dans l'inventaire, taux de complétion des évaluations d'impact, délai moyen de traitement d'un incident.
- Indicateurs d'usage et de conformité — nombre de signalements utilisateurs, taux de contournement des garde-fous constatés, fréquence des mises à jour de la documentation technique.
Un indicateur sans seuil d'alerte n'est pas un indicateur de pilotage, c'est une statistique décorative. Chaque mesure retenue doit être associée à une valeur cible, un seuil de tolérance, et une personne responsable de réagir en cas de dépassement. Un auditeur externe demandera systématiquement : « que se passe-t-il quand ce chiffre sort de la plage attendue ? »
La fréquence de mesure doit être proportionnée au risque du système concerné. Un modèle de scoring crédit à fort impact appelle une surveillance en continu ou hebdomadaire ; un outil de génération de brouillons internes à faible enjeu peut se contenter d'une revue trimestrielle. La norme ne fixe pas de fréquence universelle : elle exige que le choix soit justifié et documenté.
La méthode de collecte compte autant que la fréquence. Un indicateur alimenté par une extraction manuelle mensuelle, sujette à l'oubli ou à l'erreur de saisie, n'offre pas la même fiabilité qu'un tableau de bord alimenté automatiquement depuis les journaux d'exploitation. Lorsque cela est possible, privilégier l'instrumentation automatique réduit le risque que la surveillance elle-même devienne un point de défaillance du SGIA — un indicateur qui n'est mis à jour qu'en prévision de l'audit ne mesure plus rien.
Clause 9.2 — L'audit interne du SGIA
L'audit interne est l'exercice par lequel l'organisation vérifie elle-même, avant tout auditeur de certification, que son SGIA est conforme aux exigences de la norme et à ses propres procédures, et qu'il est correctement mis en œuvre et maintenu.
Construire un programme d'audit
Un programme d'audit interne solide répond à cinq questions avant même de démarrer :
- Périmètre — quels processus, sites, équipes ou systèmes d'IA sont couverts sur le cycle ?
- Fréquence — tous les processus n'ont pas besoin d'être audités chaque année ; la fréquence suit la criticité et l'historique de non-conformités.
- Critères — la norme ISO/IEC 42001 elle-même, mais aussi les procédures internes, les exigences réglementaires applicables (AI ActAI ActConformitéRèglement européen sur l'intelligence artificielle, adopté en 2024. Il classe les systèmes en quatre niveaux de risque selon leur usage — jamais selon leur technologie.Voir dans le glossaire, RGPDRGPDConformitéRèglement européen sur la protection des données personnelles. Il s'applique dès qu'un système d'IA traite de telles données, et se cumule avec l'AI Act.Voir dans le glossaire selon les cas) et les engagements contractuels.
- Auditeurs — compétents et indépendants du domaine audité. Un data scientist ne peut pas auditer le pipeline de modèles qu'il a lui-même mis en production.
- Rapport — format, destinataires, délai de diffusiondiffusionIAFamille de modèles génératifs qui synthétisent une image (ou autre signal) en dénisant progressivement un bruit.Voir dans le glossaire.
Documentez systématiquement les preuves d'audit (entretiens, échantillons de logs, extraits de tickets, captures d'écran d'un tableau de bord) et non uniquement les conclusions. En cas de contestation d'un constat, ou lors de l'audit de certification externe, c'est la traçabilité des preuves qui protège la crédibilité du rapport — pas la seule autorité de l'auditeur.
Indépendance et compétence de l'auditeur
L'exigence d'indépendance ne signifie pas qu'il faut un cabinet externe : un auditeur interne d'une autre direction, formé aux techniques d'audit et à la norme, peut tout à fait auditer l'équipe IA. Ce qui compte, c'est l'absence de lien hiérarchique ou d'implication opérationnelle directe dans le processus audité.
La compétence attendue combine trois volets : connaissance de la norme ISO/IEC 42001, maîtrise des techniques d'audit (ISO 19011 est la référence habituelle), et compréhension suffisante du cycle de vie de l'IA pour poser les bonnes questions techniques — sans quoi l'audit se réduit à une vérification documentaire de façade.
Un audit qui se limite à vérifier que les documents existent, sans échantillonner des preuves opérationnelles (un ticket d'incident réel, un journal de décision de déploiement, un cas de refus d'usage), produit une illusion de conformité. Les auditeurs de certification externes sondent systématiquement au-delà du document — ils demandent à voir l'application concrète sur un cas réel récent.
Clause 10.2 — De la non-conformité à l'action corrective
Une non-conformité est un écart entre ce que la norme, une procédure interne ou une exigence légale impose, et ce qui est réellement constaté. Elle peut être détectée par un audit interne, une revue de direction, une réclamation externe, un incident de production ou une auto-déclaration.
Les étapes attendues par la norme
- Réagir — contenir l'impact immédiat (par exemple, suspendre temporairement un système d'IA en dérive avérée).
- Évaluer la nécessité d'une action corrective — toute non-conformité ne justifie pas un chantier de fond ; un écart isolé, sans caractère récurrent ni gravité, peut se solder par une simple correction ponctuelle.
- Analyser la cause racine — au-delà du symptôme immédiat.
- Mettre en œuvre l'action corrective et vérifier son efficacité après un délai raisonnable.
- Mettre à jour les risques et opportunités si l'analyse révèle un risque non identifié auparavant.
- Modifier le SGIA si nécessaire (procédure, contrôle, formation).
Un incident de production révèle qu'un chatbot destiné au support client a généré une réponse discriminatoire envers un groupe protégé. La correction de surface — ajuster le promptpromptIAConsigne ou contexte fourni à un modèle de langage pour orienter sa réponse. La qualité du prompt conditionne souvent la qualité du résultat.Voir dans le glossaire système — traite le symptôme. L'analyse de cause racine peut révéler que le jeu de données d'évaluation ne couvrait pas ce cas de figure, que le comité d'évaluation d'impact n'a jamais audité ce cas d'usage sous cet angle, et qu'aucun canal de signalement rapide n'existait pour l'équipe support. L'action corrective porte alors sur les trois niveaux : le modèle, le processus d'évaluation, et le canal de remontée — pas seulement le prompt.
Outils d'analyse de cause racine
Plusieurs méthodes, empruntées à la qualité industrielle, s'appliquent directement à un SGIA :
| Méthode | Principe | Cas d'usage typique en IA |
|---|---|---|
| 5 Pourquoi | Questionner successivement « pourquoi » jusqu'à la cause structurelle | Incident isolé, cause probablement humaine ou procédurale |
| Diagramme d'Ishikawa | Classer les causes par catégories (méthode, matériel, main-d'œuvre, données, environnement) | Dérive de performance multi-factorielle |
| Analyse des modes de défaillance (AMDEC) | Anticiper les défaillances possibles avant qu'elles ne surviennent | Évaluation d'un nouveau système avant mise en production |
La norme n'impose pas de méthode d'analyse de cause racine spécifique. Elle exige seulement que l'organisation en applique une de façon cohérente et documentée, proportionnée à la gravité de la non-conformité.
Pièges fréquents dans le traitement des non-conformités
- Traiter le symptôme, pas la cause — reconfigurer un paramètre sans se demander pourquoi il était mal réglé en premier lieu.
- Clore une action corrective sans vérification d'efficacité — la clause 10.2 exige explicitement une revue après mise en œuvre, pas seulement une case cochée.
- Ne pas relier la non-conformité au registre des risques — si l'analyse révèle un risque non anticipé, il doit être intégré à l'appréciation des risques du SGIA, faute de quoi la même défaillance se reproduira ailleurs.
- Confondre non-conformité mineure et majeure — un écart isolé et sans impact n'appelle pas le même traitement qu'une défaillance systémique touchant plusieurs systèmes d'IA à la fois.
Clause 9.3 — La revue de direction, point de bascule
La revue de direction est le moment où la direction, au sens de la norme, examine formellement l'état du SGIA : résultats des audits internes, non-conformités et leur traitement, retours des parties intéressées, évolution des risques, performance des indicateurs, adéquation des ressources allouées.
Ce n'est pas une réunion d'information descendante : c'est un exercice d'arbitrage. La direction doit statuer sur les besoins de changement — dans la politique IA, dans les objectifs, dans l'allocation de ressources — et ces décisions doivent être tracées comme éléments de sortie de la revue.
Une revue de direction qui ne produit aucune décision documentée (ressources allouées, objectifs révisés, actions engagées) est un signal d'alerte classique lors d'un audit de certification. La norme exige des « éléments de sortie », pas un compte-rendu de présence. Dans la pratique, un relevé de décisions d'une page — trois ou quatre lignes par sujet arbitré, avec un porteur et une échéance — suffit largement à répondre à cette exigence ; l'important est que ces décisions soient ensuite suivies jusqu'à leur clôture, et non archivées sans suite jusqu'à la revue suivante.
La fréquence de la revue de direction n'est pas fixée par la norme : elle doit être suffisante pour que les décisions restent pertinentes face au rythme d'évolution des systèmes d'IA concernés. Une organisation qui déploie fréquemment de nouveaux cas d'usage a intérêt à resserrer le cycle à un rythme trimestriel plutôt qu'annuel, faute de quoi la revue de direction ne fait qu'entériner des décisions déjà obsolètes au moment où elles sont prises.
Clause 10.1 et 10.3 — L'amélioration continue comme discipline, pas comme slogan
L'amélioration continue au sens de l'ISO/IEC 42001 ne se limite pas au traitement réactif des non-conformités. Elle inclut l'amélioration proactive : ajuster les processus d'évaluation des systèmes d'IA à la lumière de nouveaux risques identifiés dans le secteur, intégrer les retours d'expérience d'autres organisations, faire évoluer les critères d'audit en fonction de la maturité croissante de l'équipe.
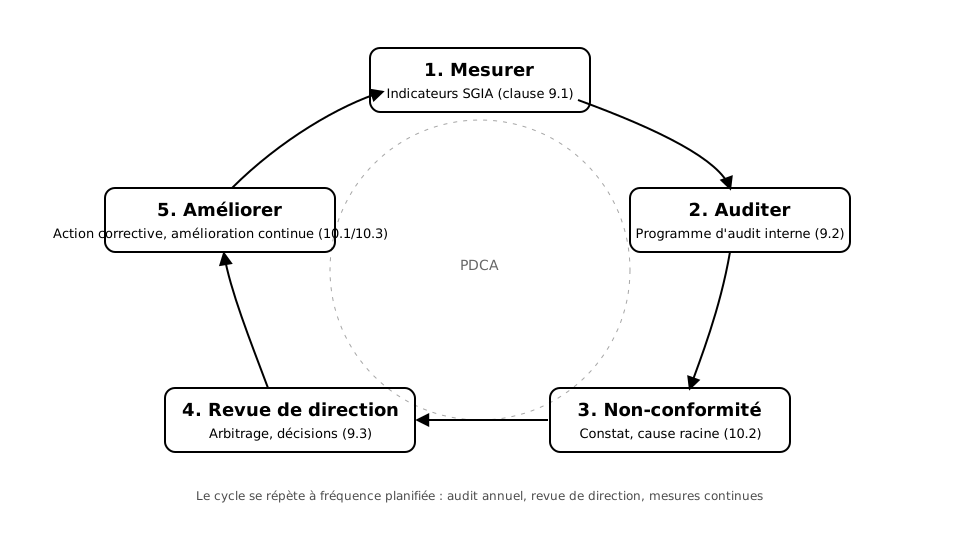
La boucle complète du cycle se referme ainsi : les indicateurs de la clause 9.1 alimentent l'audit interne de la clause 9.2, dont les constats remontent en revue de direction (9.3), qui déclenche des actions correctives ou des ajustements (10.1/10.2/10.3), qui à leur tour modifient les indicateurs suivis. Un SGIA mature referme cette boucle plusieurs fois par an, pas une fois tous les trois ans à l'approche du renouvellement de certification.
Cette maturité se mesure concrètement à un signal simple : la part des non-conformités détectées en interne, avant qu'un client, un régulateur ou un incident public ne les révèle. Une organisation dont la quasi-totalité des non-conformités remonte d'audits internes ou de surveillance proactive démontre un SGIA qui fonctionne en amont des dommages. Une organisation dont les non-conformités sont systématiquement découvertes après coup, à l'occasion d'une réclamation ou d'un incident, a un SGIA qui documente les défaillances plutôt qu'il ne les prévient — ce qui, du point de vue de la norme comme du point de vue opérationnel, n'est pas le même niveau de maîtrise.
Checklist opérationnelle
- Chaque indicateur suivi a un seuil d'alerte et un responsable identifié.
- Le programme d'audit interne couvre l'ensemble des systèmes d'IA critiques sur le cycle défini.
- Les auditeurs internes sont formés et indépendants du périmètre audité.
- Chaque non-conformité fait l'objet d'une analyse de cause racine proportionnée à sa gravité.
- L'efficacité de chaque action corrective est vérifiée après un délai défini, pas seulement mise en œuvre.
- La revue de direction produit des décisions tracées, pas un simple compte-rendu.
- Le registre des risques est mis à jour à chaque non-conformité révélant un risque non anticipé.
Ce qu'il faut retenir
Les clauses 9 et 10 forment le mécanisme qui distingue un SGIA vivant d'une collection de documents figés. Mesurer sans seuils d'alerte, auditer sans preuves opérationnelles, ou corriger sans vérifier l'efficacité produisent tous la même illusion : une conformité de façade qui s'effondre au premier audit de certification sérieux, ou pire, au premier incident réel.
L'essentiel à retenir
Ce chapitre couvre la clause 9 (surveillance, audit interne, revue de direction) et la clause 10 (non-conformité, action corrective, amélioration continue) de l'ISO/IEC 42001. Il détaille comment construire des indicateurs pertinents pour un SGIA, organiser un programme d'audit interne crédible et traiter une non-conformité sans se contenter d'un correctif de surface. Il explique aussi le rôle de la revue de direction comme point de bascule entre le terrain et la gouvernance.
- Surveillance, mesure, analyse et évaluation (clause 9.1)
- Programme d'audit interne du SGIA (clause 9.2)
- Revue de direction (clause 9.3)
- Non-conformité et action corrective (clause 10.2)
- Analyse de cause racine
- Amélioration continue (clause 10.1 / 10.3)
- Indicateurs de performance IA (précision, dérive, incidents)
- Preuves d'audit et traçabilité documentaire
Questions fréquentes
Quelle est la différence entre un audit interne et une revue de direction dans le cadre de l'ISO/IEC 42001 ?
Faut-il obligatoirement faire appel à un cabinet externe pour réaliser l'audit interne du SGIA ?
Combien de temps faut-il conserver les preuves d'audit et les dossiers de non-conformité ?
Qu'est-ce qu'une non-conformité majeure par opposition à une non-conformité mineure ?
Les indicateurs de performance d'un modèle d'IA (précision, taux d'erreur) suffisent-ils à satisfaire la clause 9.1 ?
Que se passe-t-il si une action corrective, une fois mise en œuvre, ne résout pas réellement le problème ?
Un système d'IA à faible risque doit-il être audité aussi fréquemment qu'un système à haut risque ?
Progression sauvegardée dans votre navigateur.
Quiz de validation
Quiz Player
Quiz de validation
Plusieurs réponses possibles — validez ensuite.
Vrai ou faux.
Quiz indisponible (données invalides).