





NIS2 : ce qui change vraiment
Comprendre l'écart réel entre NIS1 et NIS2, le mécanisme de transposition française via la loi ReCyF, et pourquoi ce texte redéfinit la conformité cyber pour des milliers d'organisations qui n'étaient jusque-là pas concernées.
Table des matières
Pourquoi ce chapitre est le plus utile
Beaucoup d'organisations découvrent qu'elles sont concernées par NIS2 au moment où un client ou un donneur d'ordre le leur signale dans un questionnaire de conformité. C'est tard, et c'est cher : la mise en conformité improvisée coûte systématiquement plus qu'une trajectoire anticipée. Ce chapitre ne traite pas encore des mesures techniques à implémenter — cela viendra — mais pose la question préalable, trop souvent négligée : suis-je concerné, et à quel titre ?
Comprendre l'écart entre NIS1 et NIS2 n'est pas un exercice académique. Le changement de philosophie du texte — d'une liste fermée d'opérateurs critiques vers une couverture sectorielle large — signifie que des entreprises de taille intermédiaire, des collectivités, des sous-traitants qui n'avaient jamais entendu parler de cybersécurité réglementaire se retrouvent dans le champ d'application. Ignorer cela n'est plus une option prudente : c'est un risque juridique et financier direct pour les dirigeants.
Le contexte : de NIS1 à NIS2
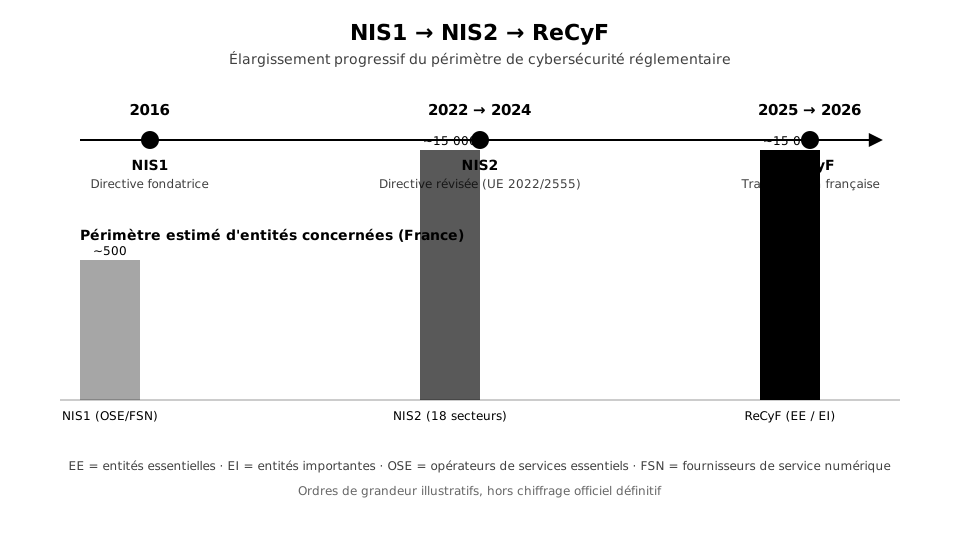
La directive NIS1 (2016) a introduit en Europe la première obligation transversale de cybersécurité pour les infrastructures critiques. Elle visait deux catégories : les opérateurs de services essentiels (OSE — énergie, transport, santé, eau, finance) et les fournisseurs de service numérique (FSN — cloud, moteurs de recherche, places de marché en ligne). En France, cette logique recoupait partiellement le dispositif des opérateurs d'importance vitale (OIV) déjà installé par la loi de programmation militaire de 2013, ce qui a créé une architecture à deux étages parfois confuse.
Le bilan opérationnel de NIS1 a révélé trois limites structurelles :
- Un périmètre trop restreint. Les États membres disposaient d'une large marge d'appréciation pour désigner les opérateurs essentiels, produisant des écarts considérables de couverture d'un pays à l'autre.
- Des obligations peu harmonisées. Chaque État transposait à sa manière, rendant la directive quasi inopérante pour les groupes présents dans plusieurs pays européens.
- Une chaîne d'approvisionnement ignorée. NIS1 régulait l'opérateur final sans obliger à sécuriser ses fournisseurs, alors que les attaques par rebond via un prestataire (intégrateur, éditeur logiciel, hébergeur) sont devenues le vecteur dominant.
NIS2 (directive UE 2022/2555, adoptée en décembre 2022) répond directement à ces trois points. Elle ne se contente pas de durcir des règles existantes : elle change l'échelle et la logique du dispositif.
NIS2 n'est pas une révision cosmétique de NIS1. Le nombre d'entités concernées en France passe d'environ 500 sous NIS1 à une estimation de 12 000 à 15 000 sous NIS2 et sa transposition ReCyF. Si votre organisation n'a jamais été auditée sous NIS1, cela ne présume rien de son statut sous NIS2.
Ce qui change concrètement : le périmètre
NIS2 abandonne la logique de désignation individuelle au profit d'une logique sectorielle et dimensionnelle. Concrètement, une organisation entre dans le champ d'application si elle appartient à l'un des dix-huit secteurs listés en annexe de la directive (énergie, transport, banque, infrastructures des marchés financiers, santé, eau potable, eaux usées, infrastructures numériques, gestion des services TIC, administration publique, espace, mais aussi services postaux, gestion des déchets, fabrication de produits chimiques, production et distribution alimentaire, fabrication de dispositifs médicaux et d'autres biens critiques, fournisseurs numériques, recherche) et qu'elle dépasse certains seuils de taille : en règle générale, plus de 50 salariés ou plus de 10 millions d'euros de chiffre d'affaires annuel.
Ce critère de taille change la donne. Sous NIS1, une PME du secteur de l'énergie pouvait échapper à la régulation faute de désignation explicite. Sous NIS2, elle y entre automatiquement dès qu'elle franchit les seuils, sans démarche administrative de sa part — c'est à elle de s'auto-identifier.
L'auto-identification est une obligation, pas une option. Contrairement à NIS1 où l'État notifiait individuellement les opérateurs désignés, NIS2 renverse la charge : l'entité doit déterminer elle-même si elle relève du texte et s'enregistrer auprès de l'autorité compétente. L'absence de démarche n'exonère pas de responsabilité en cas de contrôle ou d'incident.
Entités essentielles et entités importantes
NIS2 introduit une distinction binaire qui structure tout le reste du dispositif : les entités essentielles (EE) et les entités importantes (EI). La différence ne tient pas à la nature des obligations de cybersécurité — largement communes — mais au régime de supervision et de sanction.
| Critère | Entités essentielles (EE) | Entités importantes (EI) |
|---|---|---|
| Exemples de secteurs | Énergie, transport, santé, eau, infrastructures numériques critiques, administration publique | Services postaux, gestion des déchets, chimie, agroalimentaire, fabrication, fournisseurs numériques |
| Taille type | Grandes entreprises (généralement plus de 250 salariés) | Moyennes entreprises (généralement 50 à 250 salariés) |
| Supervision | Contrôle proactif : audits et inspections possibles sans incident préalable | Contrôle réactif : intervention essentiellement après signalement ou incident |
| Sanction maximale | Jusqu'à 10 millions d'euros ou 2 % du chiffre d'affaires mondial | Jusqu'à 7 millions d'euros ou 1,4 % du chiffre d'affaires mondial |
Cette classification n'est pas figée par secteur seul : deux entreprises du même secteur peuvent relever de catégories différentes selon leur taille. Un opérateur d'importance vitale déjà identifié au titre de la LPM bascule en règle générale directement en entité essentielle.
La transposition française : la loi ReCyF
En droit de l'Union, une directive n'est pas d'application directe : elle fixe un objectif que chaque État membre doit transposer dans son droit national, avec une certaine latitude sur les modalités. La date limite de transposition de NIS2 était fixée au 17 octobre 2024 ; la France, comme une majorité d'États membres, a accusé du retard.
Le véhicule législatif français est le projet de loi relatif à la résilience des infrastructures critiques et au renforcementapprentissage par renforcementIAMéthode où un agent agit dans un environnement et reçoit une récompense ou une pénalité. Par essais répétés, il découvre la stratégie qui maximise la récompense cumulée.Voir dans le glossaire de la cybersécurité — désigné dans les échanges professionnels par l'acronyme ReCyF. Ce texte ne se limite pas à transposer NIS2 : il transpose dans le même mouvement deux autres textes européens connexes, la directive REC (résilience des entités critiques, volet physique) et le règlement DORA pour le secteur financier, ce qui en fait un chantier législatif plus large qu'une simple transposition sectorielle.
Sur le fond, ReCyF reprend l'architecture EE/EI de NIS2 sans en réduire l'ambition, et désigne l'ANSSI (Agence nationale de la sécurité des systèmes d'information) comme autorité nationale compétente pour le suivi, le contrôle et la sanction — un rôle qu'elle occupait déjà pour les OIV et OSE, mais désormais à une échelle sans commune mesure.
Une ETI de 300 salariés spécialisée dans la fabrication de composants pour dispositifs médicaux, non concernée par NIS1, franchit les seuils NIS2 dès lors qu'elle dépasse 50 salariés et 10 M€ de chiffre d'affaires dans un secteur listé en annexe. Elle devient entité importante, doit s'enregistrer auprès de l'ANSSI, notifier les incidents significatifs dans un délai de 24 heures pour l'alerte initiale, et engager la responsabilité de sa direction sur la gouvernance du risque cyber.
Gouvernance : la responsabilité des dirigeants
Le changement le plus structurant de NIS2, souvent sous-estimé, ne porte pas sur la technique mais sur la gouvernance. Le texte impose explicitement aux organes de direction (conseil d'administration, comité exécutif, gérance) d'approuver les mesures de gestion des risques cyber et d'en superviser la mise en œuvre. Ils peuvent être tenus personnellement responsables en cas de manquement grave, et doivent suivre une formation dédiée.
Ce point rompt avec une pratique répandue où la cybersécurité restait une affaire de DSI ou de RSSI, sans portage au niveau du comité de direction. Sous NIS2, l'absence d'implication documentée de la direction constitue en elle-même un manquement, indépendamment de la qualité technique des mesures déployées.
Documentez la gouvernance avant de documenter la technique. Un comité de direction qui peut produire des comptes rendus attestant d'un suivi régulier du risque cyber — même modeste dans ses mesures initiales — est mieux positionné face à un contrôle qu'une organisation techniquement avancée mais sans traçabilité de la décision au sommet.
Les enjeux business : pourquoi ce n'est pas qu'un sujet de conformité
Trois dynamiques business rendent NIS2 impossible à traiter comme un simple exercice réglementaire annexe :
- L'effet de ruissellement contractuel. Les entités essentielles et importantes doivent évaluer la sécurité de leur chaîne d'approvisionnement. Concrètement, une grande entreprise régulée va imposer des clauses de sécurité à ses fournisseurs, y compris ceux qui ne sont pas eux-mêmes directement dans le périmètre de NIS2. Un sous-traitant non régulé peut ainsi se voir imposer des exigences NIS2 par contrat, sans en avoir l'obligation légale directe.
- Le risque d'éviction commerciale. Ne pas pouvoir démontrer sa conformité devient un motif d'exclusion des appels d'offres et des référencements, particulièrement dans les secteurs public et financier.
- Le coût différé de la non-anticipation. Les organisations qui attendent une mise en demeure de l'ANSSI pour agir se retrouvent à traiter en urgence, sous délai contraint et sous œil du régulateur, ce qu'elles auraient pu planifier sereinement sur douze à dix-huit mois.
Sanctions et supervision : ce qui distingue vraiment NIS2 de NIS1
Sous NIS1, les sanctions existaient sur le papier mais restaient rarement appliquées avec la vigueur du RGPDRGPDConformitéRèglement européen sur la protection des données personnelles. Il s'applique dès qu'un système d'IA traite de telles données, et se cumule avec l'AI Act.Voir dans le glossaire. NIS2 s'inspire explicitement du modèle RGPD pour son régime de sanctions : plafonds élevés, calcul en pourcentage du chiffre d'affaires mondial, et pouvoirs d'enquête étendus pour l'autorité de contrôle (accès aux locaux, demande de preuves, audits de sécurité mandatés).
La différence de traitement entre EE et EI porte sur le déclenchement du contrôle : les entités essentielles peuvent être auditées de manière proactive, sans qu'un incident préalable soit nécessaire, alors que les entités importantes font l'objet d'une supervision principalement réactive — après signalement, plainte ou incident. Cette distinction ne doit pas être lue comme une hiérarchie de sévérité des obligations : une entité importante en défaut grave s'expose aux mêmes ordres de grandeur de sanction qu'une entité essentielle, avec un plafond légèrement inférieur mais non négligeable.
Checklist de positionnement initial
Avant d'aller plus loin dans les chapitres suivants sur les obligations opérationnelles, une organisation devrait pouvoir répondre à ces questions :
- Mon secteur d'activité figure-t-il dans l'une des deux annexes de la directive NIS2 (secteurs hautement critiques ou autres secteurs critiques) ?
- Est-ce que je dépasse les seuils de taille (effectifs, chiffre d'affaires ou bilan) applicables à mon secteur ?
- Étais-je déjà identifié comme OIV, OSE ou FSN sous le régime antérieur ?
- Mes principaux clients ou donneurs d'ordre sont-ils eux-mêmes des entités régulées susceptibles de me répercuter des exigences contractuelles ?
- Mon comité de direction a-t-il déjà une visibilité formalisée sur le risque cyber, indépendamment de NIS2 ?
Une réponse positive à l'une des trois premières questions justifie une analyse de conformité approfondie sans délai. Une réponse positive à la quatrième, même en l'absence d'obligation légale directe, justifie une anticipation contractuelle.
Ce qu'il faut retenir
NIS2 change d'échelle par rapport à NIS1, en substituant une logique sectorielle et dimensionnelle à une logique de désignation individuelle, ce qui multiplie le nombre d'organisations concernées par un facteur d'environ trente en France. La loi ReCyF transpose ce cadre en droit français, confirme le rôle central de l'ANSSI, et introduit une distinction EE/EI qui module l'intensité de la supervision sans réduire le niveau d'exigence attendu. Le point le plus souvent sous-estimé reste la responsabilisation directe des organes de direction, qui transforme la cybersécurité d'un sujet technique délégué en un sujet de gouvernance engageant personnellement les dirigeants. Les chapitres suivants détailleront les obligations opérationnelles concrètes — gestion des risques, notification d'incidents, sécurisation de la chaîne d'approvisionnement — qui découlent de ce cadre.
L'essentiel à retenir
NIS2 (directive UE 2022/2555) remplace NIS1 en multipliant par environ trente le nombre d'entités régulées en France, en passant de la logique d'opérateurs critiques isolés à une couverture sectorielle large. La transposition française, portée par le projet de loi relatif à la résilience et à la cybersécurité (dit ReCyF), introduit deux catégories — entités essentielles et entités importantes — avec des obligations et des sanctions différenciées mais toutes deux contraignantes. Ce chapitre pose les bases du périmètre, de la gouvernance et des enjeux business avant d'entrer, dans les chapitres suivants, dans le détail des obligations opérationnelles.
Questions fréquentes
Mon entreprise n'était pas concernée par NIS1, cela veut-il dire qu'elle est automatiquement hors du champ de NIS2 ?
Quelle est la différence pratique entre être une entité essentielle et une entité importante ?
Faut-il attendre une notification officielle de l'ANSSI pour savoir si l'on est concerné par NIS2 ?
Qu'est-ce que la loi ReCyF exactement, et en quoi diffère-t-elle de la directive NIS2 ?
Pourquoi le chapitre insiste-t-il autant sur la responsabilité des dirigeants plutôt que sur les mesures techniques ?
Une PME qui n'est pas elle-même dans le périmètre de NIS2 peut-elle quand même être affectée ?
Quels sont les risques concrets pour une organisation qui ignore NIS2 en pensant ne pas être concernée ?
Progression sauvegardée dans votre navigateur.
Quiz de validation
Quiz Player
Quiz de validation
Plusieurs réponses possibles — validez ensuite.
Vrai ou faux.
Quiz indisponible (données invalides).