





AI Act : niveaux de risque
Comprendre la classification des systèmes d'IA par niveau de risque dans le règlement européen, les obligations associées et le calendrier d'application.
Table des matières
Pourquoi ce chapitre compte
Le règlement européen sur l'intelligence artificielleAI ActConformitéRèglement européen sur l'intelligence artificielle, adopté en 2024. Il classe les systèmes en quatre niveaux de risque selon leur usage — jamais selon leur technologie.Voir dans le glossaire, dit AI Act (règlement UE 2024/1689), ne traite pas tous les systèmes d'IAintelligence artificielleIAEnsemble des techniques permettant à un programme d'accomplir une tâche qui demanderait de l'intelligence humaine. Le terme couvre aussi bien les systèmes à règles écrites que ceux qui apprennent de données.Voir dans le glossaire de la même façon. Il construit une hiérarchie fondée sur un principe simple : plus un système est susceptible de nuire à une personne, plus les obligations pesant sur celui qui le développe ou le déploie sont lourdes. Comprendre cette hiérarchie n'est pas un exercice juridique abstrait, c'est la première étape de tout projet impliquant de l'IA générative — rédaction automatisée de contenu, scoring de candidatures, chatbot de service client ou système de recommandation.
Ce chapitre décrit les quatre niveaux de risque du texte, le régime spécifique applicable aux modèles à usage général (les grands modèles de langagegrand modèle de langageIAModèle entraîné à prédire le token suivant d'une séquence de texte. Toutes ses capacités apparentes — résumer, traduire, coder — découlent de cette unique tâche.Voir dans le glossaire de type GPT, Claude, Gemini ou Llama), le calendrier d'entrée en application et les rôles que le règlement distribue entre fournisseurs, déployeurs, importateurs et distributeurs. L'objectif est de vous permettre de situer un projet donné dans cette grille avant de le déployer, pas après un contrôle.
Un même modèle de langage peut relever de deux niveaux de risque différents selon l'usage qui en est fait. Un LLMLLMIAGrand modèle de langage (Large Language Model) entraîné sur d'énormes corpus pour prédire et générer du texte.Voir dans le glossaire utilisé pour générer des fiches produit relève du risque minimal ; le même modèle branché sur un outil de tri de CV relève du risque élevéhaut risqueConformitéCatégorie de l'AI Act regroupant les usages soumis à conditions strictes : recrutement, crédit, éducation, infrastructures critiques. Elle impose documentation, examen des biais et contrôle humain effectif.Voir dans le glossaire. La classification porte sur le système d'IA tel qu'il est déployé dans un contextefenêtre de contexteIAQuantité de texte qu'un modèle peut prendre en compte simultanément : question, documents fournis et historique. Au-delà, les éléments les plus anciens sortent du champ.Voir dans le glossaire donné, pas sur la brique technologique en elle-même.
L'architecture du règlement : quatre niveaux de risque
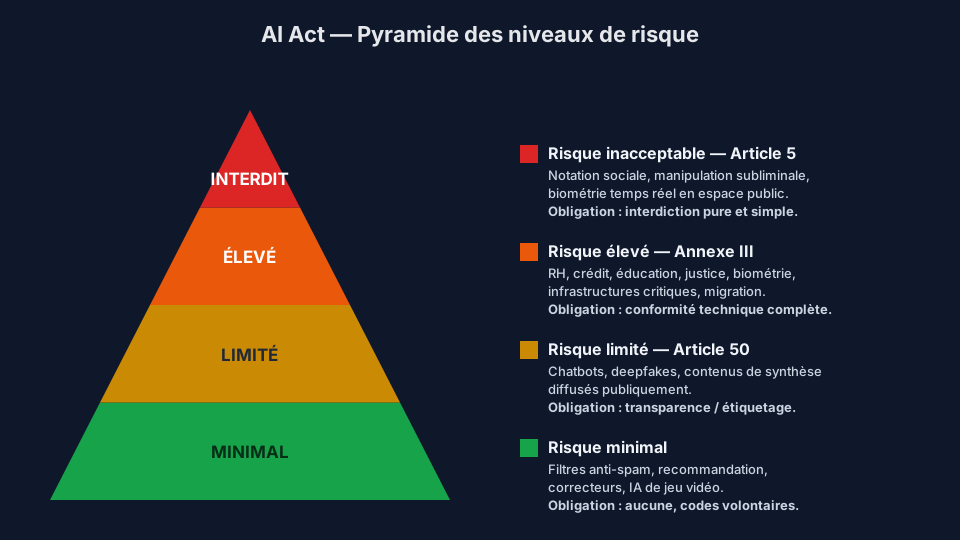
Le texte organise les systèmes d'IA selon une pyramide à quatre étages. À la base, la grande majorité des usages courants, non réglementés en tant que tels. Au sommet, une liste fermée de pratiques purement et simplement interdites sur le marché européen. Entre les deux, deux paliers intermédiaires qui concentrent l'essentiel de la charge de conformité : le risque élevé, soumis à un régime proche de celui d'un dispositif médical, et le risque limité, qui se résume pour l'essentiel à des obligations d'information.
Risque inacceptable : les pratiques interdites
L'article 5 dresse une liste fermée de pratiques interdites depuis le 2 février 2025, quel que soit le secteur :
- la manipulation comportementale subliminale ou trompeuse causant un préjudice ;
- l'exploitation des vulnérabilités liées à l'âge, au handicap ou à la situation sociale ou économique ;
- la notation sociale généralisée par des autorités publiques (social scoring) ;
- l'identification biométrique à distance « en temps réel » dans l'espace public à des fins répressives, sauf exceptions strictement encadrées (recherche de victimes, prévention d'une menace terroriste imminente) ;
- la catégorisation biométrique déduisant l'origine raciale, les opinions politiques, l'appartenance syndicale, les convictions religieuses ou l'orientation sexuelle ;
- la reconnaissance des émotions sur le lieu de travail et dans les établissements scolaires, hors exceptions médicales ou de sécurité ;
- le moissonnage non ciblé d'images de visages sur Internet ou la vidéosurveillance pour construire des bases de donnéesdonnéesIAEnsemble d'informations structurées ou non utilisées pour entraîner, évaluer ou alimenter un modèle. La qualité, la quantité et la représentativité des données sont les facteurs décisifs pour les performances en apprentissage automatique.Voir dans le glossaire de reconnaissance faciale.
Contrairement au risque élevé, on ne certifie pas une pratique interdite pour la rendre licite. Un projet qui recoupe l'un de ces cas d'usage doit être abandonné ou substantiellement transformé en amont, pas documenté a posteriori.
Risque élevé : la catégorie qui structure l'essentiel des obligations
L'annexe III liste huit domaines dans lesquels un système d'IA est présumé à haut risque dès lors qu'il joue un rôle déterminant dans une décision affectant une personne : biométrie, gestion des infrastructures critiques, éducation et formation professionnelle, emploi et gestion des travailleurs, accès aux services essentiels privés et publics (crédit, assurance, prestations sociales), répression pénale, migration et gestion des frontières, administration de la justice et processus démocratiques.
Un système classé à haut risque doit satisfaire, avant sa mise sur le marché, à une série d'exigences cumulatives : système de gestion des risques documenté et tenu à jour tout au long du cycle de vie, gouvernance des données d'entraînement portant sur leur pertinence, leur représentativité et leurs biaisbiaisIARégularité correctement apprise dans des données qui ne représentent pas la réalité visée, ou qui enregistrent des décisions passées avec leurs préjugés. Changer d'algorithme ne le corrige pas.Voir dans le glossaire, documentation technique détaillée, journalisation automatique des événements, information claire du déployeur sur les capacités et limites du système, mécanisme de supervision humaine effective, niveau approprié d'exactitude, de robustesse et de cybersécurité, et enregistrement dans la base de données publique de l'UE avant mise en service.
Risque limité : des obligations de transparence
L'article 50 impose des obligations d'information, sans exigence de conformité technique préalable. Un système conversationnel doit signaler à l'utilisateur qu'il interagit avec une IA, sauf si cela est évident du contexte. Un contenu synthétique — image, audio ou vidéo — manipulé ou généré de façon à créer une fausse impression d'authenticité, un deepfake, doit être étiqueté comme tel. Un texte généré par IA et publié pour informer le public sur un sujet d'intérêt général doit indiquer qu'il a été généré artificiellement, sauf s'il a fait l'objet d'une révision éditoriale humaine et qu'une personne physique en assume la responsabilité éditoriale.
Une agence qui publie des fiches produit rédigées par un LLM puis relues et validées par un rédacteur n'est en principe pas soumise à l'obligation d'étiquetageétiquetageIATravail consistant à associer à chaque exemple la réponse attendue. C'est presque toujours le poste le plus coûteux d'un projet d'apprentissage supervisé.Voir dans le glossaire de l'article 50, la responsabilité éditoriale humaine étant établie. En revanche, un flux entièrement automatisé publiant des articles d'actualité sans intervention humaine documentée entre typiquement dans le champ de cette obligation.
Risque minimal : la majorité des usages
Filtres anti-spam, correcteurs orthographiques, moteurs de recommandation basiques, IA de jeu vidéo : ces systèmes ne portent aucune obligation légale spécifique au titre de l'AI Act. Le règlement encourage l'adoption volontaire de codes de conduite, sans les rendre contraignants.
| Niveau | Exemples typiques | Obligation principale | Base légale |
|---|---|---|---|
| Inacceptable | Notation sociale, biométrie temps réel en espace public | Interdiction | Article 5 |
| Élevé | Tri de CV, scoring de crédit, diagnostic médical assisté | Conformité technique complète | Annexe III |
| Limité | Chatbot, deepfake, génération de contenu | Transparence / étiquetage | Article 50 |
| Minimal | Filtre anti-spam, recommandation, jeu vidéo | Aucune obligation légale | — |
Le régime spécifique des modèles à usage général (GPAI)
Les grands modèles de langage entraînés pour un usage généraliste — GPT, Claude, Gemini, Llama, Mistral — ne rentrent pas naturellement dans la pyramide décrite ci-dessus, puisqu'ils ne sont pas conçus pour un cas d'usage unique. Le règlement leur consacre un chapitre séparé, applicable depuis le 2 août 2025.
Tout fournisseur d'un modèle à usage général doit tenir une documentation technique à jour, fournir aux fournisseurs en aval qui intègrent son modèle les informations nécessaires pour qu'ils respectent à leur tour leurs propres obligations, mettre en place une politique de respect du droit d'auteur de l'Union — ce qui inclut la possibilité pour les titulaires de droits de s'opposer à l'exploration de textes et de données — et publier un résumé suffisamment détaillé du contenu utilisé pour l'entraînement.
Les modèles jugés à risque systémique — en pratique ceux dont la puissance de calcul d'entraînement dépasse 10^25 FLOPs, ou désignés comme tels par la Commission — sont soumis à des obligations renforcées : évaluation du modèle par des tests adverses, évaluation et atténuation des risques systémiques, suivi et signalement des incidents graves, garanties de cybersécurité adaptées au niveau de risque.
Avant d'intégrer un modèle tiers dans un produit, demandez la fiche de transparence et le résumé d'entraînement publiés par le fournisseur. Cette documentation conditionne votre propre capacité à démontrer votre conformité en tant que déployeur ou fournisseur en aval.
Qui porte l'obligation : les quatre rôles du texte
L'AI Act ne s'adresse pas qu'aux éditeurs de modèles. Il distribue les obligations entre quatre rôles, qu'une même organisation peut cumuler :
- Fournisseur — développe un système d'IA ou le fait développer, et le met sur le marché sous son nom. Porte l'essentiel des obligations de conformité technique.
- Déployeur — utilise un système d'IA sous sa propre autorité dans le cadre d'une activité professionnelle. Porte les obligations d'usage : supervision humaine, information des personnes concernées, tenue de journaux.
- Importateur — établi dans l'UE, met sur le marché un système développé par un fournisseur hors UE. Vérifie que la procédure de conformité a bien été suivie avant importation.
- Distributeur — met à disposition un système sur le marché de l'UE sans en être le fournisseur ni l'importateur. Vérifie le marquage et la documentation avant distribution.
Un fournisseur établi hors de l'Union européenne doit désigner un mandataire établi dans l'UE, chargé de répondre aux autorités de surveillance du marché.
Une agence qui utilise un LLM tiers pour produire du contenu pour ses clients est déployeur de ce modèle. Si elle assemble ce modèle dans un outil qu'elle commercialise sous sa propre marque, elle devient également fournisseur du système résultant, avec les obligations correspondantes.
Calendrier d'entrée en application
Le règlement est entré en vigueur le 1er août 2024, mais son application est échelonnée sur trois ans.
- 2 février 2025 — entrée en application des interdictions de l'article 5 et de l'obligation de littératie IA, qui impose de former les personnes utilisant ou supervisant des systèmes d'IA au sein de l'organisation.
- 2 août 2025 — règles de gouvernance, régime des modèles à usage général, régime des sanctions, désignation des autorités nationales compétentes.
- 2 août 2026 — application générale du règlement, y compris l'essentiel des obligations liées au risque élevé de l'annexe III.
- 2 août 2027 — obligations de risque élevé applicables aux systèmes intégrés dans des produits déjà couverts par une législation sectorielle d'harmonisation — jouets, dispositifs médicaux, machines, aviation — pour tenir compte des cycles de certification existants.
Checklist de conformité pratique
Avant de déployer un système d'IA générative dans un contexte professionnel, il est utile de dérouler les questions suivantes, dans cet ordre :
- Le cas d'usage recoupe-t-il une pratique interdite par l'article 5 ? Si oui, le projet s'arrête ici.
- Le système intervient-il dans l'un des huit domaines de l'annexe III — RH, crédit, éducation, justice, biométrie — de façon déterminante pour une décision individuelle ? Si oui, préparer le dossier de conformité haut risque avant tout déploiement.
- Le système interagit-il directement avec des personnes, ou génère-t-il du contenu synthétique diffusé publiquement ? Si oui, prévoir le mécanisme de signalement ou d'étiquetage requis par l'article 50.
- Le système repose-t-il sur un modèle à usage général tiers ? Si oui, obtenir la documentation de transparence de ce fournisseur et vérifier la politique de droit d'auteur associée.
- Qui, dans l'organisation, endosse le rôle de fournisseur et qui endosse le rôle de déployeur pour ce projet précis ? Ces deux rôles peuvent être portés par la même entité, mais leurs obligations respectives doivent être documentées séparément.
- Existe-t-il une procédure de supervision humaine effective, et pas seulement théorique, pour intervenir sur les décisions du système ?
Sanctions et contrôle
Le régime de sanctions, harmonisé mais laissant une marge d'appréciation aux États membres, distingue trois paliers : jusqu'à 35 millions d'euros ou 7 % du chiffre d'affaires annuel mondial pour le non-respect des pratiques interdites ; jusqu'à 15 millions d'euros ou 3 % du chiffre d'affaires pour les manquements aux obligations de conformité applicables aux fournisseurs et déployeurs ; jusqu'à 7,5 millions d'euros ou 1 % du chiffre d'affaires pour la fourniture d'informations inexactes, incomplètes ou trompeuses aux autorités. Le montant retenu est le plus élevé des deux termes, ce qui vise en priorité les grands groupes.
La surveillance du marché est confiée à des autorités nationales désignées par chaque État membre, coordonnées au niveau européen par le Bureau de l'IA pour ce qui concerne spécifiquement les modèles à usage général.
Ce qu'il faut retenir
La pyramide des risques de l'AI Act n'est pas un simple exercice de catégorisation : elle détermine directement la charge de travail, le calendrier et les responsabilités d'un projet d'IA générative. Un même modèle peut relever de plusieurs niveaux selon le contexte de déploiement, ce qui impose de requalifier le risque à chaque nouveau cas d'usage plutôt que de se fier à une classification acquise une fois pour toutes. Le calendrier échelonné jusqu'en 2027 laisse le temps de se mettre en conformité, mais les interdictions de l'article 5 et les obligations de transparence de l'article 50 sont déjà en vigueur — elles concernent directement les usages les plus courants de l'IA générative en contenu et en relation client.
L'essentiel à retenir
Ce chapitre détaille la pyramide des quatre niveaux de risque de l'AI Act européen : pratiques interdites, systèmes à haut risque, obligations de transparence et usages à risque minimal. Il explique le régime spécifique des modèles à usage général (GPAI), la répartition des obligations entre fournisseurs, déployeurs, importateurs et distributeurs, ainsi que le calendrier d'application échelonné jusqu'en 2027. Une checklist pratique et le régime de sanctions permettent de situer un projet d'IA générative dans cette grille avant tout déploiement.
Questions fréquentes
Est-ce qu'un chatbot doit obligatoirement signaler qu'il est une IA ?
Un contenu rédigé par IA mais relu par un humain doit-il être étiqueté comme généré par IA ?
Quelle amende risque une entreprise qui ne respecte pas l'AI Act ?
Mon entreprise est établie hors de l'Union européenne, suis-je concerné par l'AI Act ?
Quelle est la différence entre fournisseur et déployeur ?
Le contenu SEO généré par IA doit-il être signalé comme tel ?
Qu'est-ce qu'un système à haut risque au sens de l'AI Act ?
Quand l'AI Act s'applique-t-il pleinement à tous les systèmes ?
Progression sauvegardée dans votre navigateur.
Quiz de validation
Quiz Player
Quiz de validation
Plusieurs réponses possibles — validez ensuite.
Vrai ou faux.
Quiz indisponible (données invalides).