





Atelier : SMSI MVP
Un atelier pas à pas pour construire, en six semaines, un système de management de la sécurité de l'information minimal viable pour une PME — périmètre restreint, six livrables, preuves dès le premier jour.
Table des matières
Pourquoi un MVP plutôt qu'un SMSI complet dès le départ
La plupart des PME qui abordent ISO 27001 commettent la même erreur de calibrage : elles tentent de déployer d'un coup un système de management complet, avec les trente-cinq clauses de la norme et les quatre-vingt-treize mesures de l'Annexe A traitées en parallèle. Le résultat est prévisible — un projet qui s'étale sur dix-huit mois, un classeur de procédures que personne ne relit, et une équipe épuisée avant même le premier audit blanc.
L'approche MVP (produit minimal viable, transposée ici au management de la sécurité) inverse la logique. Elle consiste à construire d'abord un noyau restreint mais complet sur son périmètre : un petit ensemble d'actifs, de risques et de contrôles traités de bout en bout, avec des preuves réelles à l'appui. Ce noyau tient l'audit, même partiel. Il sert ensuite de socle pour étendre le périmètre, chapitre après chapitre, sans jamais revenir sur des fondations bancales.
Ce chapitre est un atelier : il propose un déroulé concret, semaine par semaine, pour produire ce socle en six semaines de travail effectif — ce qui, dans une PME où personne n'est RSSI à temps plein, correspond souvent à deux à trois mois calendaires.
Le périmètre : la décision qui conditionne tout
Avant toute chose, il faut choisir ce que le SMSI couvre — et surtout ce qu'il ne couvre pas encore. Un périmètre mal choisi ruine l'exercice dès le départ : trop large, il dilue l'effort et personne ne finit rien ; trop étroit ou mal justifié, il paraît artificiel à un auditeur.
La règle pragmatique pour un MVP : circonscrire le périmètre à l'activité qui génère le plus de valeur ou le plus de risque contractuel. Pour une PME de services numériques, ce sera souvent la plateforme SaaS livrée aux clients et les donnéesdonnéesIAEnsemble d'informations structurées ou non utilisées pour entraîner, évaluer ou alimenter un modèle. La qualité, la quantité et la représentativité des données sont les facteurs décisifs pour les performances en apprentissage automatique.Voir dans le glossaire qu'elle traite. Pour une entreprise industrielle, ce sera le système d'information qui pilote la production ou gère les données clients sensibles.
Un périmètre défini de façon vague (« le système d'information de l'entreprise ») est le premier motif de non-conformité relevé en audit. Le périmètre doit être écrit avec des frontières nettes : sites physiques inclus, applications incluses, prestataires inclus, et — tout aussi important — ce qui est explicitement exclu et pourquoi.
Le périmètre se formalise dans un document court, généralement une à deux pages, qui liste : les sites, les systèmes d'information, les processus métier couverts, les interfaces avec l'extérieur (prestataires, sous-traitants, partenaires) et les exclusions justifiées. Ce document est la première pièce du dossier d'audit.
Les six briques du SMSI minimal viable
Un SMSI complet compte des dizaines de documents. Le MVP se limite à six briques, choisies parce qu'elles couvrent l'exigence documentaire minimale de la norme tout en restant productibles par une petite équipe.
| Brique | Livrable concret | Durée indicative | Responsable typique |
|---|---|---|---|
| 1. Politique de sécurité | Document de 2-3 pages, signé | 3-4 jours | Direction + référent sécurité |
| 2. Inventaire d'actifs critiques | Liste structurée (30-60 actifs) | 4-5 jours | Référent sécurité + IT |
| 3. Analyse de risques simplifiée | Registre de risques (20-40 lignes) | 5-6 jours | Référent sécurité + métiers |
| 4. Déclaration d'applicabilité ciblée | SoA sur les contrôles retenus | 3-4 jours | Référent sécurité |
| 5. Registre de preuves | Espace documentaire structuré | Continu dès S1 | Référent sécurité |
| 6. Revue de direction légère | Compte rendu + plan d'action N+1 | 1 jour | Direction |
1. Politique de sécurité minimale
La politique n'a pas besoin d'être exhaustive pour être valable — elle doit être vraie. Un document de deux pages qui énonce cinq engagements réellement tenus vaut mieux qu'un document de vingt pages recopié d'un modèle et jamais appliqué. Les engagements incontournables : protection de la confidentialité, de l'intégrité et de la disponibilité des informations dans le périmètre défini ; conformité aux exigences légales et contractuelles ; amélioration continue du dispositif ; rôles et responsabilités en matière de sécurité ; sanction des manquements.
La politique doit être signée par la direction et communiquée — un simple envoi par courriel avec accusé de lecture suffit pour un MVP, à condition d'être tracé.
2. Inventaire des actifs critiques
On ne recense pas tout le patrimoine informationnel de l'entreprise : on recense ce qui, dans le périmètre choisi, porterait un préjudice sérieux en cas de perte de confidentialité, d'intégrité ou de disponibilité. Concrètement : les bases de données clients, les applications métier critiques, les postes d'administration, les comptes à privilèges, les contrats et données RH sensibles, les sauvegardes.
Limitez l'inventaire initial à trente ou quarante actifs. Un tableau de trois cents lignes que personne ne met à jour est moins utile qu'un tableau de trente lignes révisé chaque trimestre. La complétude viendra avec les itérations suivantes du SMSI, une fois le rythme de mise à jour installé.
Pour chaque actif : un propriétaire nommé (pas une fonction générique comme « le service IT »), une localisation, et une estimation sommaire de la criticité.
3. Analyse de risques simplifiée
C'est le cœur méthodologique de l'atelier. Une analyse de risques complète, façon EBIOS RM ou ISO 27005 déployée intégralement, demande un temps que peu de PME peuvent investir en première itération. La version MVP retient une grille à trois niveaux (faible / moyen / élevé) croisant vraisemblance et impact, appliquée uniquement aux actifs de l'inventaire.
Pour l'actif « base de données clients hébergée chez le prestataire SaaS X », un risque identifié pourrait être : « Compromission d'un compte administrateur du prestataire par hameçonnage, menant à un accès non autorisé aux données clients. » Vraisemblance moyenne (pas d'authentification multifacteur imposée au prestataire), impact élevé (données personnelles, obligation de notification RGPDRGPDConformitéRèglement européen sur la protection des données personnelles. Il s'applique dès qu'un système d'IA traite de telles données, et se cumule avec l'AI Act.Voir dans le glossaire). Le traitement retenu : exiger contractuellement l'authentification multifacteur du prestataire d'ici la fin du trimestre, et documenter l'exigence dans le registre des contrôles.
Le registre de risques qui en résulte n'a pas besoin de dépasser trente à quarante lignes pour un MVP. Chaque ligne comporte : l'actif concerné, le scénario de menace, la vraisemblance, l'impact, le niveau de risque résultant, le traitement retenu (réduire, accepter, transférer, éviter) et le propriétaire du risque.
Le risque accepté doit être accepté explicitement, par une personne habilitée, avec une date et une justification écrite. « On verra plus tard » n'est pas une acceptation de risque documentée — c'est une absence de décision qu'un auditeur pointera systématiquement.
4. Déclaration d'applicabilité ciblée
La déclaration d'applicabilité (SoA, Statement of Applicability) liste, pour chacune des mesures de l'Annexe A, si elle est applicable au périmètre et, si oui, si elle est déjà en place, planifiée, ou non retenue avec justification. Pour un MVP, on ne cherche pas l'exhaustivité sur les quatre-vingt-treize mesures : on documente honnêtement l'état de chacune, y compris pour dire « non applicable, aucun développement logiciel en interne » ou « prévu au trimestre suivant ».
Les contrôles à traiter en priorité dans un MVP sont ceux qui répondent directement aux risques élevés identifiés à l'étape précédente — la SoA découle de l'analyse de risques, jamais l'inverse.
5. Contrôles prioritaires à mettre en œuvre réellement
Parmi l'ensemble des mesures possibles, un socle restreint couvre la majorité des risques courants en PME : gestion des accès et des comptes à privilèges, authentification multifacteur sur les accès sensibles, sauvegardes testées, journalisation minimale des événements de sécurité, chiffrementchiffrementCybersécuritéTransformation d'une donnée lisible en une forme inintelligible à l'aide d'une clé. Le destinataire disposant de la clé peut retrouver le message original. C'est le socle de la confidentialité sur Internet.Voir dans le glossaire des supports mobiles, formation de sensibilisation du personnel, et clauses de sécurité dans les contrats de sous-traitance.
La règle de l'atelier : ne pas déclarer un contrôle « en place » tant qu'il n'existe pas de preuve datée de son application.
6. Registre de preuves
Un SMSI se juge sur ses preuves, pas sur ses intentions. Dès la première semaine, ouvrir un espace documentaire structuré — un dossier partagé suffit pour un MVP — organisé par clause de la norme, où chaque document produit est déposé avec une date et un auteur. C'est ce registre qui transforme six documents en un dossier d'audit cohérent.
7. Revue de direction légère
En clôture du sprint, une revue de direction d'une demi-journée suffit pour un MVP : bilan du périmètre couvert, état du registre de risques, incidents survenus (même mineurs), état d'avancement des contrôles, et décision sur le périmètre à étendre lors de l'itération suivante. Le compte rendu, même court, est une pièce exigée par la norme.
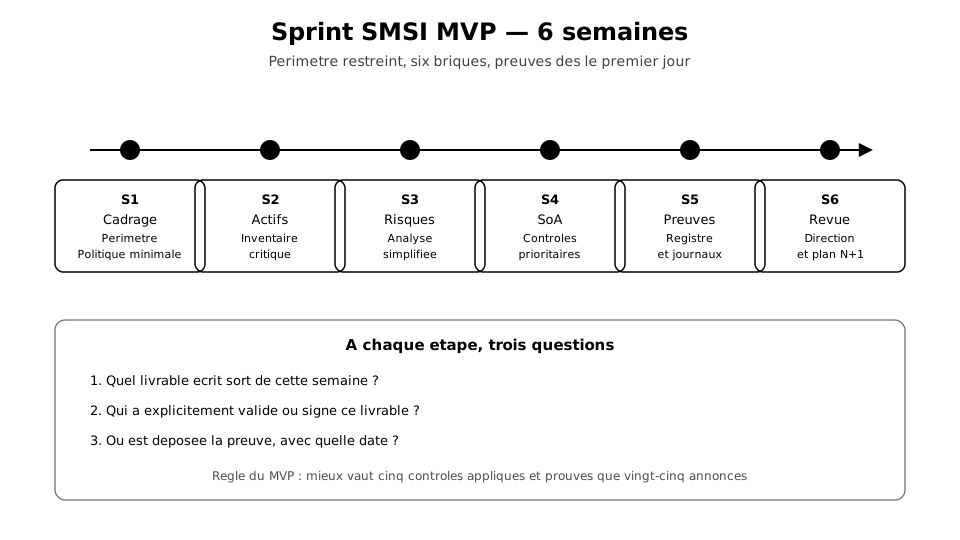
Méthode pas à pas : le sprint de six semaines
Le déroulé proposé suppose un référent sécurité disposant d'environ un jour et demi par semaine sur le sujet, avec un accès direct à la direction et à l'IT.
- Semaine 1 — Cadrage. Rédiger et faire valider le périmètre. Rédiger la politique de sécurité. Ouvrir le registre de preuves.
- Semaine 2 — Actifs. Construire l'inventaire des actifs critiques avec les propriétaires identifiés. Faire valider la liste par chaque propriétaire.
- Semaine 3 — Risques. Animer un atelier de deux à trois heures avec les responsables métier concernés pour identifier les scénarios de menace. Coter vraisemblance et impact. Faire trancher les acceptations de risque par la direction.
- Semaine 4 — SoA et contrôles. Rédiger la déclaration d'applicabilité en s'appuyant sur le registre de risques. Prioriser les contrôles à déployer immédiatement.
- Semaine 5 — Mise en œuvre et preuves. Déployer ou documenter les contrôles prioritaires. Déposer chaque preuve dans le registre au fur et à mesure — pas en fin de sprint.
- Semaine 6 — Revue. Tenir la revue de direction. Consolider le dossier. Planifier l'itération suivante (extension du périmètre ou approfondissement des contrôles).
Ce calendrier suppose un périmètre déjà restreint et une direction disponible dès la semaine 1. Dans une organisation où la validation de la politique traîne trois semaines avant signature, le sprint glisse d'autant — c'est le goulot d'étranglement le plus fréquent, davantage que le travail technique lui-même.
Pièges classiques de l'atelier MVP
Le format resserré du MVP expose à des raccourcis qui compromettent la démarche plus qu'ils ne la simplifient réellement.
- Copier une SoA générique trouvée en ligne. Une déclaration d'applicabilité qui ne découle pas d'une analyse de risques propre à l'organisation est immédiatement repérable en audit — les justifications sonnent creux et ne correspondent à aucun contextefenêtre de contexteIAQuantité de texte qu'un modèle peut prendre en compte simultanément : question, documents fournis et historique. Au-delà, les éléments les plus anciens sortent du champ.Voir dans le glossaire réel.
- Déclarer un contrôle « en place » sans preuve. C'est l'écart le plus fréquemment relevé. Un contrôle sans preuve datée est, pour un auditeur, un contrôle qui n'existe pas.
- Confondre périmètre restreint et SMSI au rabais. Le MVP restreint la couverture, pas la rigueur. Sur son périmètre, chaque exigence de la norme doit être traitée sérieusement — six documents bâclés ne valent pas mieux que trente documents bâclés.
- Oublier de dater et signer. Une politique non datée, un compte rendu de revue sans participants nommés, un registre de risques sans date de dernière mise à jour : ce sont des non-conformités mineures qui s'accumulent et pèsent lourd cumulées.
- Traiter l'atelier comme un one-shot. Le MVP n'a de valeur que s'il déclenche une itération suivante. Un SMSI figé après le sprint initial se dégrade en quelques mois — les contrôles ne sont plus revus, les risques ne sont plus réévalués, et le dossier devient obsolète avant même le premier audit de surveillance.
Checklist de sortie de l'atelier
À l'issue des six semaines, le socle est considéré comme tenable si l'ensemble des éléments suivants est vérifié :
- Le document de périmètre est écrit, daté et validé par la direction.
- La politique de sécurité est signée et sa communication au personnel est tracée.
- L'inventaire des actifs critiques couvre le périmètre déclaré, avec un propriétaire nommé par actif.
- Le registre de risques est complet sur les actifs inventoriés, avec des décisions de traitement explicites et datées.
- La déclaration d'applicabilité couvre l'ensemble des quatre-vingt-treize mesures, y compris les mesures non retenues, avec justification.
- Chaque contrôle déclaré « en place » dispose d'au moins une preuve datée dans le registre.
- Le compte rendu de revue de direction existe et fixe un plan d'action pour l'itération suivante.
Si l'un de ces points manque, le sprint n'est pas terminé — mieux vaut prolonger d'une semaine que de clôturer un dossier incomplet et devoir le reconstruire sous la pression d'un audit annoncé.
L'essentiel à retenir
Ce chapitre applique les neuf chapitres précédents à un cas concret : bâtir un SMSI minimal viable (MVP) pour une PME sans RSSI dédié. Il détaille les six briques indispensables — politique, inventaire d'actifs, analyse de risques simplifiée, déclaration d'applicabilité ciblée, registre de preuves et revue de direction légère — puis propose un déroulé en sprint de six semaines. L'objectif n'est pas la certification immédiate mais un socle défendable, auditable et tenable dans la durée, en évitant le piège classique du SMSI-vitrine qui s'effondre au premier audit.
Questions fréquentes
Combien de temps faut-il réellement pour boucler ce sprint dans une PME sans RSSI dédié ?
Peut-on viser la certification directement à l'issue de ce sprint MVP ?
Faut-il un outil logiciel spécialisé pour gérer le registre de risques et la SoA ?
Comment choisir quels risques traiter en priorité quand le temps est limité ?
Que faire si un prestataire clé (hébergeur, éditeur SaaS) refuse de fournir les garanties de sécurité attendues ?
Le sprint MVP remplace-t-il la formation de sensibilisation du personnel ?
Comment étendre le périmètre lors de l'itération suivante sans tout recommencer ?
Progression sauvegardée dans votre navigateur.
Quiz de validation
Quiz Player
Quiz de validation
Plusieurs réponses possibles — validez ensuite.
Vrai ou faux.
Quiz indisponible (données invalides).