





Support et compétences
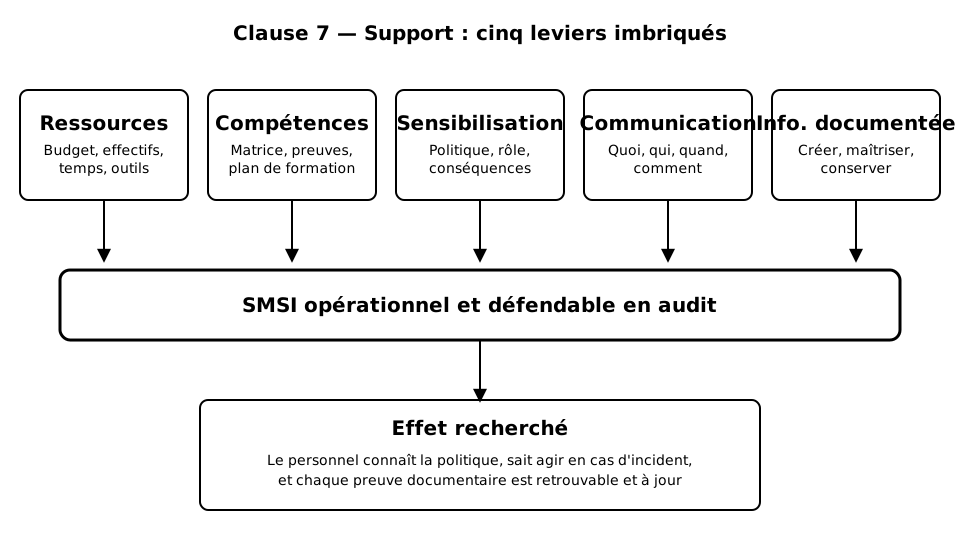
La clause 7 d'ISO 27001:2022 couvre les ressources, les compétences, la sensibilisation, la communication et l'information documentée — c'est le socle sur lequel repose la preuve d'un SMSI vivant, et le point le plus souvent sanctionné en audit.
Table des matières
Pourquoi la clause 7 fait basculer des audits
La clause 7 d'ISO 27001:2022 ne traite ni de risque ni de contrôle technique. Elle porte sur cinq éléments en apparence secondaires : les ressources, les compétences, la sensibilisation, la communication et l'information documentée. C'est pourtant l'une des clauses qui génère le plus de non-conformités mineures en audit de certification, car elle exige des preuves, pas des intentions.
Un auditeur qui constate que la politique de sécurité existe, mais que personne dans l'entreprise ne sait la retrouver ni en citer le principe applicable à son poste, ne notera pas « politique conforme ». Il notera une non-conformité sur 7.3 (sensibilisation), parfois assortie d'une seconde sur 7.4 (communication). La clause 7 est le pont entre ce que le SMSI dit faire et ce que les personnes font réellement — c'est là que la théorie documentaire rencontre le terrain.
Cette clause est aussi celle qui structure la relation entre la direction et l'opérationnel. Les clauses 4 à 6 (contextefenêtre de contexteIAQuantité de texte qu'un modèle peut prendre en compte simultanément : question, documents fournis et historique. Au-delà, les éléments les plus anciens sortent du champ.Voir dans le glossaire, leadership, planification) définissent des intentions ; la clause 8 (fonctionnement) et les clauses 9-10 (évaluation, amélioration) mesurent des résultats. Entre les deux, la clause 7 fournit les moyens concrets — personnes formées, canaux de diffusiondiffusionIAFamille de modèles génératifs qui synthétisent une image (ou autre signal) en dénisant progressivement un bruit.Voir dans le glossaire, documents à jour — sans lesquels les intentions ne se traduisent jamais en résultats mesurables. Un auditeur expérimenté remonte systématiquement d'une non-conformité constatée en clause 8 ou 9 vers une cause racine logée en clause 7 : une procédure introuvable, une compétence non vérifiée, un canal de communication jamais testé.
7.1 Ressources : une obligation de moyens vérifiable
La norme exige que l'organisme détermine et fournisse les ressources nécessaires à l'établissement, la mise en œuvre, la maintenance et l'amélioration continue du SMSI. En pratique, cela ne se limite pas à une ligne budgétaire. L'auditeur cherchera trois types de preuves :
- Humaines — un RSSI ou référent identifié, avec du temps réellement alloué (pas seulement un titre sur l'organigramme) ;
- Financières — un budget sécurité traçable, même modeste, distinct du budget IT général ;
- Techniques — outilstool callingIACapacité d'un agent ou d'un LLM à invoquer des outils externes (API, calcul, recherche) pendant le raisonnement.Voir dans le glossaire de scan de vulnérabilités, solution de sauvegarde, plateforme de sensibilisation, etc., proportionnés au périmètre certifié.
L'absence de ressources dédiées n'est pas en soi une non-conformité si le périmètre est petit. Ce qui est sanctionné, c'est l'écart entre les objectifs du SMSI (revue de direction, plan de traitement des risques) et les moyens réellement disponibles pour les tenir. Un plan d'action à 40 actions porté par une seule personne à 10 % de son temps est un signal d'alerte que l'auditeur repère immédiatement.
La proportionnalité joue dans les deux sens. Un grand groupe qui certifie un périmètre restreint (une seule filiale, un seul datacenter) ne peut pas se contenter des ressources allouées à l'ensemble du groupe : l'auditeur vérifiera que les moyens spécifiquement engagés sur le périmètre certifié sont suffisants pour ce périmètre, indépendamment des ressources disponibles ailleurs dans l'organisation. À l'inverse, une structure de dix personnes n'a pas besoin d'un comité de pilotage à cinq échelons hiérarchiques ; un point mensuel entre la direction et le référent sécurité, tracé par un compte-rendu, peut suffire à démontrer l'engagement requis par 7.1.
7.2 Compétences : de la fiche de poste à la preuve tangible
L'article 7.2 demande de déterminer les compétences nécessaires aux personnes qui affectent la performance du SMSI, de s'assurer qu'elles sont compétentes sur la base d'une formation, d'un savoir-faire ou d'une expérience appropriés, et de conserver des informations documentées comme preuves.
Le piège classique consiste à confondre « avoir suivi une formation » et « être compétent ». La norme demande une évaluation de l'efficacité, pas seulement une attestation de présence. Concrètement, cela se traduit par une matrice de compétences qui croise les rôles à enjeu SMSI (RSSI, administrateurs systèmes, responsables RH pour les habilitations, développeurs pour le secure coding) avec le niveau requis et le niveau constaté.
| Rôle | Compétence attendue | Preuve exigée | Fréquence de revue |
|---|---|---|---|
| RSSI / référent sécurité | Pilotage SMSI, appréciation des risques | Certification ou formation ISO 27001, CV, retour de revue de direction | Annuelle |
| Administrateur systèmes | Durcissement, gestion des accès | Formation technique, habilitations, journal d'incidents traités | Annuelle |
| Développeurs | Développement sécurisé (OWASP) | Certificat de formation, résultats de revue de code | Annuelle ou par projet |
| Responsable RH | Processus d'arrivée/départ, clauses de confidentialité | Procédure signée, registre des habilitations retirées | Semestrielle |
Ne créez pas une matrice de compétences pour l'ensemble des salariés : limitez-la aux rôles qui affectent réellement la performance du SMSI. Une matrice à 150 lignes pour une PME de 30 personnes est un signe de sur-documentation qui alourdit les revues sans apporter de valeur probante.
7.3 Sensibilisation : au-delà du module e-learning annuel
La sensibilisation (7.3) est distincte de la compétence (7.2). Elle vise l'ensemble du personnel travaillant sous le contrôle de l'organisme, et porte sur trois points précis que la norme énumère explicitement : la connaissance de la politique de sécurité, la contribution de chacun à l'efficacité du SMSI (y compris les bénéfices d'une performance améliorée), et les implications du non-respect des exigences.
Un module e-learning générique acheté sur étagère, suivi une fois par an sans lien avec les risques réels de l'organisme, coche formellement la case mais convainc rarement un auditeur expérimenté. Ce dernier posera des questions ciblées sur le terrain : « Que faites-vous si vous recevez un e-mail suspect ? », « Où trouve-t-on la politique de classification ? », « Que risquez-vous si vous copiez des donnéesdonnéesIAEnsemble d'informations structurées ou non utilisées pour entraîner, évaluer ou alimenter un modèle. La qualité, la quantité et la représentativité des données sont les facteurs décisifs pour les performances en apprentissage automatique.Voir dans le glossaire clients sur une clé USB personnelle ? ». Des réponses vagues ou contradictoires entre deux services renvoient directement à une non-conformité 7.3.
Un taux de complétion de formation à 100 % ne prouve rien sur l'efficacité de la sensibilisation. Les organismes les mieux préparés associent systématiquement un indicateur comportemental — taux de clic sur simulation de phishing, taux de signalement d'incidents, délai moyen de signalement — à leur programme de sensibilisation, pour démontrer une évolution réelle des comportements et pas seulement des présences en salle.
7.4 Communication : répondre à quatre questions, pas une de plus
L'article 7.4 demande de déterminer les besoins de communication interne et externe relatifs au SMSI : quoi communiquer, quand, à qui, comment, et qui communique. Ces cinq variables (souvent résumées en quatre dans les outils pratiques quand le « qui communique » est fusionné avec le « comment ») doivent être formalisées, généralement sous forme de matrice, sans qu'un format unique soit imposé par la norme.
EXEMPLE — Une entreprise de services numériques structure sa matrice de communication ainsi :
| Quoi | Qui (émetteur) | Vers qui | Quand | Comment |
|---|---|---|---|---|
| Résultats de la revue de direction | RSSI | Comité de direction | Semestrielle | Réunion + compte-rendu |
| Notification d'incident majeur | Équipe sécurité | Clients concernés | Sous 72h (obligation contractuelle) | E-mail + portail client |
| Violation de données à caractère personnel | DPO | CNIL | Sous 72h (RGPDRGPDConformitéRèglement européen sur la protection des données personnelles. Il s'applique dès qu'un système d'IA traite de telles données, et se cumule avec l'AI Act.Voir dans le glossaire) | Téléservice de notification |
| Nouvelle politique ou procédure | RSSI | Ensemble du personnel | À chaque mise à jour | Intranet + réunion d'équipe |
| Résultats d'audit interne | Auditeur interne | Pilotes de processus concernés | Sous 15 jours après l'audit | Rapport écrit |
Cette matrice répond simultanément aux exigences de communication et à une partie des exigences de notification en cas d'incident, souvent exigées par ailleurs dans les contrats clients ou par le RGPD. C'est un des rares endroits du SMSI où une seule information documentée sert plusieurs finalités réglementaires à la fois.
7.5 Information documentée : la clause reine de la preuve
ISO 27001:2022 a supprimé la distinction formelle entre « documents » et « enregistrements » présente dans les versions antérieures de la structure HLS ; on parle uniformément d'information documentée. Deux catégories subsistent néanmoins dans l'usage :
- l'information documentée exigée par la norme elle-même (périmètre du SMSI, politique de sécurité, méthodologie d'appréciation des risques, déclaration d'applicabilité, plan de traitement des risques, etc.) ;
- l'information documentée jugée nécessaire par l'organisme pour l'efficacité du SMSI (procédures opérationnelles, instructions de travail, enregistrements d'incidents).
La hiérarchie documentaire la plus répandue en pratique comporte quatre niveaux : la politique (orientation, engagement de la direction), les procédures (qui fait quoi, à quelle fréquence), les instructions de travail (comment faire précisément, pas à pas) et les enregistrements (preuves que l'activité a eu lieu).
La maîtrise de l'information documentée (7.5.3) impose des règles précises : identification et description (titre, date, auteur, numéro de version), format et support adaptés, revue et approbation, distribution contrôlée, accès et utilisation garantis, protection contre la perte d'intégrité ou l'usage inapproprié, conservation et disposition définies, et enfin identification et maîtrise des documents d'origine externe (textes réglementaires, exigences contractuelles clients).
Un point souvent oublié : les documents obsolètes doivent être retirés de la diffusionmodèle de diffusionIAGénérateur d'images qui part de bruit pur et le retire progressivement, guidé par une description textuelle, jusqu'à faire apparaître une image cohérente.Voir dans le glossaire active ou clairement identifiés comme tels s'ils sont conservés à des fins légales. Retrouver deux versions différentes de la même procédure sur un intranet, sans indication de laquelle fait foi, est une non-conformité classée « majeure » si elle touche un processus critique comme la gestion des incidents.
Le cas particulier des documents d'origine externe
La clause 7.5.3 mentionne explicitement l'identification et la maîtrise des documents d'origine externe jugés nécessaires à la planification et au fonctionnement du SMSI. En pratique, cela couvre les textes réglementaires applicables (RGPD, directive NIS2 selon le secteur), les exigences contractuelles imposées par des clients (clauses de sécurité dans un contrat de sous-traitance), et les référentiels techniques utilisés comme base de contrôle (CIS Benchmarks, guides ANSSI). Ces documents ne sont pas produits par l'organisme, mais leur version en vigueur doit être connue et leur impact sur les procédures internes tracé. Un SMSI qui applique encore une version de guide technique retirée depuis deux ans, sans veille documentée, expose une faiblesse de maîtrise identique à celle d'une procédure interne obsolète.
Pièges courants observés en audit
- Matrice de compétences jamais mise à jour après un recrutement ou un départ, alors que l'organigramme a changé.
- Sensibilisation non différenciée : le même contenu générique pour un développeur, un commercial et un membre de la direction, sans adaptation aux risques propres à chaque fonction.
- Communication de crise non testée : la matrice existe sur le papier, mais personne n'a vérifié en exercice que le délai de 72 heures vers la CNIL était tenable avec les moyens réels.
- Versionning incohérent : des procédures en v1.0 sur le serveur partagé et en v2.1 dans l'outil de GRC, sans processus de synchronisation.
- Ressources allouées sur le papier mais non mobilisables : un « comité sécurité » qui ne s'est jamais réuni depuis sa création dans la politique.
- Veille réglementaire absente : une exigence contractuelle client ou un texte de loi qui a évolué sans que la procédure interne correspondante ait été mise à jour en conséquence.
- Canal de communication théorique : une matrice qui prévoit une notification client sous 72 heures, mais aucun exercice ni astreinte permettant de tenir ce délai en dehors des heures ouvrées.
Checklist avant l'audit de certification
- La matrice de compétences couvre-t-elle tous les rôles à enjeu SMSI, avec preuves associées et date de dernière revue ?
- Le programme de sensibilisation distingue-t-il les populations à risque (IT, RH, direction, personnel terrain) ?
- Un indicateur comportemental (pas seulement un taux de complétion) suit-il l'efficacité de la sensibilisation ?
- La matrice de communication couvre-t-elle les obligations réglementaires (RGPD, contrats clients, autorités sectorielles) ?
- Chaque document exigé par la norme porte-t-il une identification, une version et un statut d'approbation clairs ?
- Existe-t-il une procédure de retrait des documents obsolètes de la diffusion active ?
- Un échantillon d'employés interrogés au hasard peut-il citer le principe de la politique applicable à son poste ?
Cette clause récompense la cohérence plus que le volume. Un SMSI avec cinq procédures courtes, à jour, connues du personnel concerné, résistera mieux à un audit qu'un corpus documentaire de cent pages que personne ne consulte.
L'essentiel à retenir
Ce chapitre détaille la clause 7 (Support) d'ISO 27001:2022 : ressources allouées au SMSI, gestion des compétences avec preuves à l'appui, sensibilisation ciblée par population, matrice de communication interne et externe, et maîtrise de l'information documentée. Il explique pourquoi ces exigences, souvent perçues comme administratives, sont en réalité celles qui génèrent le plus de non-conformités en audit de certification. Des exemples concrets de matrices, de pièges fréquents et une checklist pré-audit permettent de transformer ces obligations en preuves exploitables plutôt qu'en paperasse.
Questions fréquentes
La clause 7 s'applique-t-elle même dans une petite structure de moins de 20 personnes ?
Un prestataire de formation e-learning externe suffit-il à couvrir l'exigence de sensibilisation ?
Faut-il documenter toutes les compétences de tous les salariés dans la matrice ?
Quelle différence entre 'document' et 'enregistrement' dans ISO 27001:2022 ?
Comment un auditeur vérifie-t-il concrètement l'efficacité de la sensibilisation sur le terrain ?
La matrice de communication doit-elle couvrir les obligations RGPD comme la notification à la CNIL ?
Que se passe-t-il si les ressources allouées au SMSI sont jugées insuffisantes par l'auditeur ?
Progression sauvegardée dans votre navigateur.
Quiz de validation
Quiz Player
Quiz de validation
Plusieurs réponses possibles — validez ensuite.
Vrai ou faux.
Quiz indisponible (données invalides).