





Gouvernance, sanctions et calendrier
Qui surveille l'application de l'AI Act, quelles sanctions encourent les opérateurs en défaut, et selon quel calendrier chaque catégorie d'obligations devient exigible.
Table des matières
Pourquoi ce chapitre est le plus utile
Un règlement n'a de valeur opérationnelle que si l'on sait qui le fait appliquer, ce qu'il en coûte de l'ignorer, et à quelle date chaque obligation devient exigible. Les chapitres précédents ont détaillé les catégories de risque et les obligations associées ; celui-ci répond à une question différente : quand ces obligations tombent-elles, et sur quel bureau atterrit une plainte ou un contrôle ?
C'est le chapitre à relire avant de fixer une feuille de route de mise en conformité, avant de répondre à un audit, ou avant d'évaluer l'exposition financière réelle d'un projet d'IAintelligence artificielleIAEnsemble des techniques permettant à un programme d'accomplir une tâche qui demanderait de l'intelligence humaine. Le terme couvre aussi bien les systèmes à règles écrites que ceux qui apprennent de données.Voir dans le glossaire à risque élevéhaut risqueConformitéCatégorie de l'AI Act regroupant les usages soumis à conditions strictes : recrutement, crédit, éducation, infrastructures critiques. Elle impose documentation, examen des biais et contrôle humain effectif.Voir dans le glossaire.
L'AI ActAI ActConformitéRèglement européen sur l'intelligence artificielle, adopté en 2024. Il classe les systèmes en quatre niveaux de risque selon leur usage — jamais selon leur technologie.Voir dans le glossaire n'entre pas en application en une seule fois. Une organisation peut être déjà pleinement soumise aux obligations sur les pratiques interdites tout en ayant encore dix-huit mois devant elle pour se conformer aux exigences applicables aux systèmes à risque élevé. Confondre les échéances est l'erreur de calendrier la plus fréquente observée dans les plans de conformité.
Une gouvernance à plusieurs étages
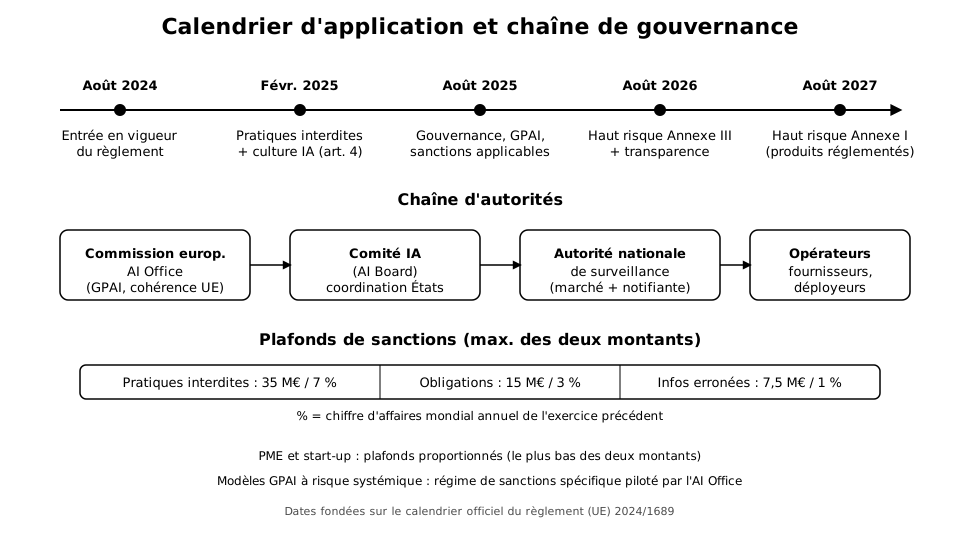
L'AI Act ne crée pas une agence unique chargée de tout surveiller. Il organise une chaîne de responsabilités qui répartit le contrôle entre le niveau européen et le niveau national, avec un traitement différencié pour les modèles d'IA à usage général (GPAI).
L'AI Office
Institué au sein de la Commission européenne, l'AI Office est l'organe chargé de la cohérence de l'application du règlement à l'échelle de l'Union. Ses compétences se concentrent principalement sur :
- La surveillance des modèles d'IA à usage général, en particulier ceux présentant un risque systémique (déterminé notamment par la puissance de calcul d'entraînement).
- L'élaboration de codes de bonne pratique et de lignes directrices d'interprétation, en concertation avec les fournisseurs de modèles et la société civile.
- Le soutien à la coordination entre autorités nationales pour éviter des interprétations divergentes du texte d'un État membre à l'autre.
L'AI Office peut demander des informations directement aux fournisseurs de modèles GPAI, réaliser des évaluations, et proposer des mesures correctives. C'est le seul organe européen doté d'un pouvoir d'enquête direct sur les fournisseurs de modèles de fondation.
Le Comité européen de l'intelligence artificielle (AI Board)
Ce comité rassemble des représentants de chaque État membre. Son rôle est consultatif et coordinateur : il conseille la Commission, favorise l'application uniforme du règlement, et sert de forum d'échange entre autorités nationales sur les cas difficiles ou transfrontaliers. Il ne dispose pas de pouvoir de sanction propre.
Les autorités nationales de surveillance
Chaque État membre désigne une ou plusieurs autorités compétentes, qui se répartissent généralement deux fonctions :
- Autorité de surveillance du marché — équivalent du régime déjà connu en matière de sécurité des produits. Elle contrôle les systèmes d'IA mis sur le marché, instruit les plaintes, et prononce les sanctions au niveau national.
- Autorité notifiante — chargée d'accréditer les organismes notifiés qui réalisent les évaluations de conformité des systèmes à risque élevé relevant de l'annexe I (produits déjà réglementés : dispositifs médicaux, machines, jouets, etc.).
En France, la CNIL a été désignée autorité compétente pour plusieurs volets du règlement, en articulation avec d'autres autorités sectorielles selon le domaine concerné (santé, finance, transport). L'organisation précise varie d'un État membre à l'autre — vérifier la désignation nationale en vigueur reste indispensable avant tout contact formel.
Ce que cela change en pratique
Pour un opérateur, la conséquence directe est qu'il n'existe pas de guichet unique européen pour la plupart des systèmes d'IA. Une entreprise déployant un système à risque élevé dans plusieurs pays de l'Union peut être en contact avec plusieurs autorités nationales, chacune appliquant le même texte mais avec ses propres procédures administratives.
Les sanctions : un barème gradué, pas uniforme
Contrairement à une idée répandue, l'AI Act ne fixe pas un montant unique d'amende. Le règlement établit trois paliers, calqués sur la logique déjà connue du RGPDRGPDConformitéRèglement européen sur la protection des données personnelles. Il s'applique dès qu'un système d'IA traite de telles données, et se cumule avec l'AI Act.Voir dans le glossaire, avec des montants sensiblement plus élevés pour le palier le plus grave.
| Type de manquement | Plafond | Base de calcul |
|---|---|---|
| Pratiques interdites (art. 5) ou non-respect des obligations sur les données d'entraînementdonnéesIAEnsemble d'informations structurées ou non utilisées pour entraîner, évaluer ou alimenter un modèle. La qualité, la quantité et la représentativité des données sont les facteurs décisifs pour les performances en apprentissage automatique.Voir dans le glossaire | 35 M€ ou 7 % | le montant le plus élevé des deux |
| Non-conformité aux autres obligations du règlement (systèmes à risque élevé, transparence, GPAI) | 15 M€ ou 3 % | le montant le plus élevé des deux |
| Fourniture d'informations inexactes, incomplètes ou trompeuses à une autorité | 7,5 M€ ou 1 % | le montant le plus élevé des deux |
Le pourcentage s'applique au chiffre d'affaires mondial annuel total de l'exercice précédent, tous secteurs et toutes filiales confondus — pas seulement au chiffre d'affaires réalisé dans l'Union européenne. C'est un point de vigilance majeur pour les groupes internationaux : une amende calculée en pourcentage porte sur l'assiette globale, comme en matière de droit de la concurrence.
Le montant retenu est le plus élevé des deux termes, pas le plus favorable à l'entreprise. Pour un grand groupe, le pourcentage du chiffre d'affaires dépasse presque toujours le plafond fixe — l'amende plancher de 35 M€ n'est un frein réel que pour les organisations de taille moyenne.
Le cas des PME et start-up
Le règlement introduit un mécanisme de proportionnalité pour les petites et moyennes entreprises, y compris les start-up : pour elles, c'est le montant le plus bas des deux termes qui s'applique, et non le plus élevé. Cette inversion vise à éviter qu'une amende en pourcentage n'anéantisse une jeune structure dont le chiffre d'affaires reste modeste mais dont l'infraction serait jugée grave en valeur absolue.
Le régime spécifique des modèles GPAI à risque systémique
Pour les fournisseurs de modèles d'IA à usage général présentant un risque systémique, l'AI Office dispose d'un pouvoir de sanction distinct, avec des plafonds qui lui sont propres (jusqu'à 3 % du chiffre d'affaires mondial pour ces fournisseurs spécifiquement, ou 15 M€). Ce régime s'exerce au niveau européen, en parallèle des sanctions nationales applicables aux déployeurs de systèmes construits sur ces modèles.
Une entreprise qui déploie un système de notation de crédit basé sur un modèle de fondation tiers peut être sanctionnée par son autorité nationale pour non-respect des obligations applicables aux systèmes à risque élevé (jusqu'à 15 M€ ou 3 %), tandis que le fournisseur du modèle de fondation peut, séparément, faire l'objet d'une procédure de l'AI Office si le modèle lui-même ne respecte pas ses obligations de transparence ou d'évaluation des risques systémiques. Les deux procédures sont indépendantes et peuvent se cumuler pour des faits distincts.
Le calendrier d'entrée en application
L'AI Act est entré en vigueur vingt jours après sa publication au Journal officiel de l'Union européenne, mais l'entrée en vigueur du texte ne signifie pas l'exigibilité immédiate de toutes les obligations. Le règlement organise une application différée et échelonnée, par blocs.
Vague 1 — six mois après l'entrée en vigueur
Application des interdictions de l'article 5 (pratiques interdites : notation sociale généralisée, manipulation subliminale, exploitation de vulnérabilités, certaines formes de reconnaissance biométrique en temps réel dans l'espace public, etc.) et des obligations de culture de l'IA (formation minimale du personnel manipulant des systèmes d'IA, article 4).
Vague 2 — douze mois après l'entrée en vigueur
Mise en application des règles de gouvernance (désignation effective des autorités nationales et de l'AI Office), des obligations relatives aux modèles GPAI, et du régime de sanctions dans son ensemble. C'est à partir de cette échéance que les amendes décrites plus haut deviennent effectivement applicables.
Vague 3 — vingt-quatre mois après l'entrée en vigueur
Application des obligations relatives aux systèmes à risque élevé listés à l'annexe III (recrutement, éducation, accès aux services essentiels, application de la loi, gestion des migrations, justice, etc.), ainsi que des obligations de transparence pour les systèmes interagissant avec des personnes physiques (chatbots, contenus synthétiques, deepfakes).
Vague 4 — trente-six mois après l'entrée en vigueur
Application des obligations pour les systèmes à risque élevé relevant de l'annexe I, c'est-à-dire les systèmes déjà intégrés à des produits couverts par une réglementation sectorielle harmonisée (dispositifs médicaux, machines, jouets, ascenseurs, équipements radio, etc.). Le délai plus long tient compte des cycles de certification déjà longs dans ces secteurs.
Construisez votre feuille de route de conformité à rebours de ces échéances, pas à partir de la date d'entrée en vigueur du texte. Un système à risque élevé relevant de l'annexe III doit être prêt pour la vague 3, ce qui signifie que la documentation technique, l'évaluation de conformité et le registre des systèmes à risque élevé doivent être finalisés plusieurs mois avant l'échéance légale, pas le jour même.
Preuves d'audit : ce qu'une autorité va demander
En cas de contrôle, qu'il soit déclenché par une plainte, un incident signalé, ou un contrôle proactif de l'autorité de surveillance du marché, la charge de la preuve repose sur l'opérateur. Les éléments les plus fréquemment exigés :
- Documentation technique du système (architecture, données d'entraînement, mesures de gestion des risques) telle que définie à l'annexe IV.
- Journal d'événements (logs) démontrant le fonctionnement du système sur une période représentative, avec traçabilité suffisante pour reconstituer une décision individuelle.
- Preuve de l'évaluation de conformité réalisée avant mise sur le marché, y compris, le cas échéant, l'intervention d'un organisme notifié.
- Registre des systèmes à risque élevé dans la base de données européenne, lorsque l'enregistrement est obligatoire.
- Attestations de formation du personnel concerné, au titre des obligations de culture de l'IA.
- Analyse d'impactAIPDConformitéAnalyse d'impact relative à la protection des données, obligatoire dès qu'un traitement est susceptible d'engendrer un risque élevé — ce qui couvre la plupart des systèmes de profilage.Voir dans le glossaire sur les droits fondamentaux, lorsque le déployeur relève des catégories concernées (organismes publics, certains acteurs privés fournissant des services essentiels).
L'absence de documentation n'est pas neutre : un système qui fonctionne correctement mais dont l'opérateur ne peut produire aucune preuve d'évaluation de conformité s'expose au même régime de sanction qu'un système réellement défaillant. Le règlement sanctionne l'incapacité à démontrer la conformité, pas seulement la non-conformité elle-même.
Articulation avec les autres cadres
L'AI Act ne remplace ni le RGPD ni la directive NIS2 : il s'articule avec eux sans les absorber. Un système de reconnaissance faciale reste soumis au RGPD pour le traitement des données biométriques, indépendamment de son classement au titre de l'AI Act. De même, la norme ISO/IEC 42001, qui définit un système de management de l'IA, constitue un cadre organisationnel complémentaire et volontaire : sa mise en œuvre facilite la démonstration de conformité à l'AI Act sans s'y substituer juridiquement. Une organisation déjà certifiée ISO 42001 dispose généralement d'une base de gouvernance et de documentation directement réutilisable pour répondre aux exigences de traçabilité de l'AI Act.
Ce qu'il faut retenir
La gouvernance de l'AI Act repose sur une chaîne à trois niveaux — Commission et AI Office, comité IA, autorités nationales — avec un traitement particulier pour les modèles d'IA à usage général. Les sanctions suivent un barème gradué dont le montant applicable dépend de la gravité du manquement, avec une inversion favorable pour les PME. Le calendrier d'application n'est pas une date unique mais une séquence de quatre vagues échelonnées sur trois ans, chacune activant un bloc d'obligations distinct. Anticiper ces échéances, et documenter la conformité en amont plutôt qu'en réaction à un contrôle, reste la meilleure protection contre l'exposition financière que ce chapitre a détaillée.
L'essentiel à retenir
L'AI Act s'appuie sur une chaîne de gouvernance à trois niveaux : AI Office et Commission européenne au sommet, autorités nationales de surveillance dans chaque État membre, comité IA pour la coordination transversale. Les sanctions sont graduées selon la gravité du manquement, jusqu'à 35 millions d'euros ou 7 % du chiffre d'affaires mondial pour les pratiques interdites. Le règlement entre en application par vagues échelonnées entre février 2025 et août 2027, chaque échéance activant un bloc distinct d'obligations. Ce chapitre détaille les rôles de chaque autorité, les montants et mécanismes de calcul des amendes, et fournit un calendrier opérationnel pour planifier la mise en conformité.
Questions fréquentes
Qui contacter en France si une entreprise a une question sur l'application de l'AI Act ?
Une entreprise déjà certifiée ISO 42001 est-elle automatiquement conforme à l'AI Act ?
Les sanctions de l'AI Office et celles d'une autorité nationale peuvent-elles se cumuler pour un même système ?
Le calendrier d'application est-il identique dans tous les pays de l'Union européenne ?
Que risque une entreprise qui n'a pas encore terminé sa mise en conformité alors qu'une échéance vient de passer ?
Une start-up qui dépasse rapidement les seuils de PME reste-t-elle éligible au régime de sanctions allégé ?
Faut-il attendre la vague d'application concernée pour commencer à documenter la conformité d'un système à risque élevé ?
Progression sauvegardée dans votre navigateur.
Quiz de validation
Quiz Player
Quiz de validation
Plusieurs réponses possibles — validez ensuite.
Vrai ou faux.
Quiz indisponible (données invalides).