





Modèles GPAI et modèles de fondation
Ce chapitre détaille le régime spécifique de l'AI Act applicable aux modèles d'IA à usage général (GPAI) : obligations documentaires, seuil de risque systémique fondé sur la puissance de calcul, et articulation avec le droit d'auteur.
Table des matières
Pourquoi un régime séparé pour les GPAI
La classification par niveau de risque (inacceptable, élevé, limité, minimal) que vous avez vue dans les chapitres précédents s'applique à des systèmes d'IAintelligence artificielleIAEnsemble des techniques permettant à un programme d'accomplir une tâche qui demanderait de l'intelligence humaine. Le terme couvre aussi bien les systèmes à règles écrites que ceux qui apprennent de données.Voir dans le glossaire destinés à un usage déterminé : un système de tri de CV, un dispositif de notation de crédit, un outil de surveillance biométrique. Mais un modèle comme GPT-4, Llama, Mistral Large ou Claude n'est pas conçu pour un usage unique. Il est entraîné une fois puis intégré, par des tiers, dans des dizaines d'applications différentes — chatbot, moteur de recherche augmenté, assistant de code, outil de diagnostic médical.
Appliquer la grille de risque classique à ces modèles ne fonctionnait pas : le même modèle peut alimenter un usage à risque minimal (résumé de texte) et un usage à haut risquehaut risqueConformitéCatégorie de l'AI Act regroupant les usages soumis à conditions strictes : recrutement, crédit, éducation, infrastructures critiques. Elle impose documentation, examen des biais et contrôle humain effectif.Voir dans le glossaire (aide à la décision médicale) selon qui l'utilise et comment. Le législateur européen a donc créé, à l'article 51 et suivants de l'AI ActAI ActConformitéRèglement européen sur l'intelligence artificielle, adopté en 2024. Il classe les systèmes en quatre niveaux de risque selon leur usage — jamais selon leur technologie.Voir dans le glossaire, un régime autonome centré sur le modèle lui-même plutôt que sur son usage final : le régime des modèles d'IA à usage général (General Purpose AI, GPAI).
Ce régime s'ajoute aux obligations de la chaîne de valeur, il ne les remplace pas. Un déployeur qui construit un système à haut risque sur un modèle GPAI reste soumis aux obligations du chapitre III de l'AI Act pour son propre système. Le fournisseur du modèle GPAI, lui, répond des obligations décrites ici.
Qu'est-ce qu'un modèle GPAI au sens du règlement
L'article 3, point 63, définit un modèle d'IA à usage général comme un modèle entraîné sur de grandes quantités de donnéesdonnéesIAEnsemble d'informations structurées ou non utilisées pour entraîner, évaluer ou alimenter un modèle. La qualité, la quantité et la représentativité des données sont les facteurs décisifs pour les performances en apprentissage automatique.Voir dans le glossaire, avec une capacité à réaliser une gamme large de tâches distinctes, et pouvant être intégré dans une variété de systèmes ou d'applications en aval.
Cette définition capture les grands modèles de langagegrand modèle de langageIAModèle entraîné à prédire le token suivant d'une séquence de texte. Toutes ses capacités apparentes — résumer, traduire, coder — découlent de cette unique tâche.Voir dans le glossaire (LLMLLMIAGrand modèle de langage (Large Language Model) entraîné sur d'énormes corpus pour prédire et générer du texte.Voir dans le glossaire), mais aussi, potentiellement, des modèles multimodaux de génération d'image ou de vidéo à large spectre d'usages. Elle exclut en revanche les modèles utilisés uniquement pour la recherche, le développement ou le prototypage avant mise sur le marché, ainsi que les modèles étroitement spécialisés qui n'ont pas de capacité généraliste significative.
Le test pratique n'est pas la taille du modèle en paramètres, mais sa polyvalence fonctionnelle. Un modèle de 7 milliards de paramètres fine-tuné pour une tâche unique et fermée n'entre généralement pas dans le champ GPAI. Un modèle de taille comparable mais utilisable en zero-shotZero-shotIACapacité d'un modèle à réaliser une tâche sans exemple fourni dans le prompt, en s'appuyant uniquement sur ses connaissances pré-entraînées.Voir dans le glossaire sur des dizaines de tâches hétérogènes peut y entrer.
Le socle d'obligations commun à tout fournisseur de GPAI
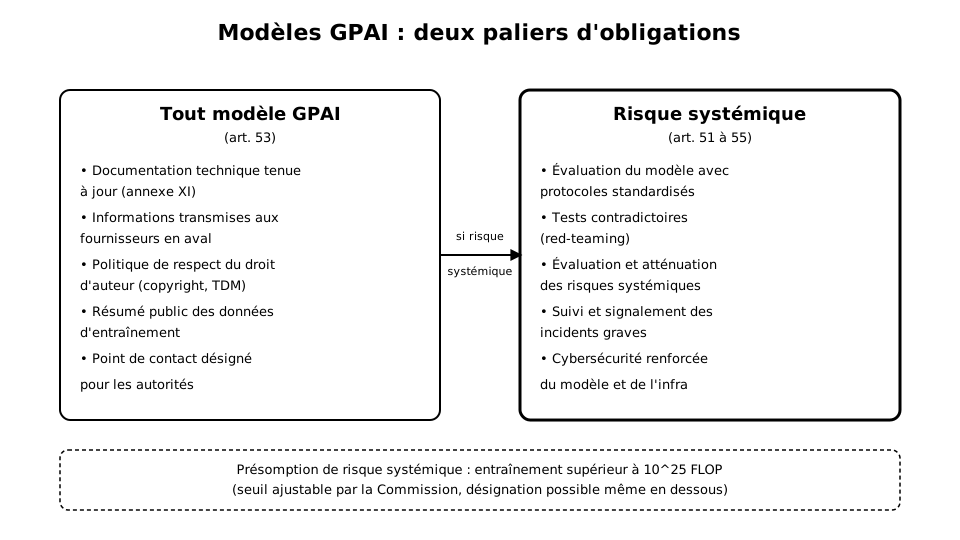
L'article 53 fixe un socle d'obligations applicable à tout fournisseur de modèle GPAI, indépendamment de sa taille ou de sa dangerosité présumée :
- Tenir une documentation technique à jour, couvrant le processus d'entraînement et de test, les résultats d'évaluation, conformément à l'annexe XI du règlement.
- Mettre à disposition des informations et de la documentation aux fournisseurs en aval qui intègrent le modèle dans leur propre système d'IA, pour leur permettre de comprendre les capacités et limites du modèle et de respecter leurs propres obligations.
- Mettre en place une politique de respect du droit d'auteur de l'Union, y compris pour identifier et respecter les réserves de droits exprimées via l'opt-out prévu par la directive sur le droit d'auteur dans le marché unique numérique (text and data mining, TDM).
- Publier un résumé suffisamment détaillé du contenu utilisé pour l'entraînement du modèle, selon un modèle fourni par le Bureau de l'IA.
- Désigner un mandataire dans l'Union si le fournisseur n'y est pas établi.
Le résumé des données d'entraînement n'est pas un exercice de transparence facultatif. Il doit être suffisamment détaillé pour permettre aux titulaires de droits d'auteur d'identifier si leurs œuvres ont pu être utilisées, sans pour autant exiger la divulgation d'informations couvertes par le secret des affaires. Cet équilibre est délicat et fait l'objet de lignes directrices spécifiques du Bureau de l'IA.
Le palier supplémentaire : le risque systémique
Au-delà du socle commun, l'AI Act identifie une catégorie de modèles GPAI dits à risque systémique, soumis à des obligations renforcées (articles 51 à 55). Un modèle est présumé présenter un risque systémique lorsque la puissance de calcul cumulée utilisée pour son entraînement dépasse 10^25 FLOP (opérations en virgule flottante).
Ce seuil n'est ni arbitraire ni définitif : il constitue une présomption réfragable, ajustable par la Commission européenne par acte délégué à mesure que l'état de l'art évolue, et la Commission peut désigner un modèle comme systémique même en dessous du seuil, sur la base d'autres critères (nombre d'utilisateurs actifs, capacités de raisonnement, autonomie, ressources d'entraînement, accès à des outilstool callingIACapacité d'un agent ou d'un LLM à invoquer des outils externes (API, calcul, recherche) pendant le raisonnement.Voir dans le glossaire).
En 2024-2025, les modèles entraînés avec plus de 10^25 FLOP incluent les plus grands modèles de laboratoires comme OpenAI, Google DeepMind, Anthropic ou Meta pour leurs versions les plus capables. Un éditeur français qui fine-tune un modèle open source de taille moyenne pour un usage vertical (juridique, médical) reste généralement sous ce seuil et relève seulement du socle commun de l'article 53 — sauf si le modèle de base sous-jacent est lui-même classé systémique, auquel cas des obligations peuvent se répercuter en cascade selon la nature de la modification apportée.
Les fournisseurs de modèles à risque systémique doivent, en complément du socle commun :
- Évaluer le modèle selon des protocoles standardisés, incluant des tests contradictoires (red-teaming) documentés visant à identifier et déclencher des comportements problématiques.
- Évaluer et atténuer les risques systémiques au niveau de l'Union, qu'ils proviennent du développement, de la mise sur le marché ou de l'utilisation du modèle.
- Suivre, documenter et signaler sans délai injustifié au Bureau de l'IA et, le cas échéant, aux autorités nationales compétentes, les incidents graves et les mesures correctives prises.
- Assurer un niveau adéquat de cybersécurité pour le modèle et son infrastructure physique, afin de prévenir la fuite de poids ou le contournement des mesures de sécurité.
Le rôle central du Bureau de l'IA
Contrairement au reste de l'AI Act, où la surveillance du marché est assurée principalement par les autorités nationales, le contrôle des fournisseurs de modèles GPAI relève de la compétence exclusive de la Commission européenne, exercée via le Bureau de l'IA (AI Office), créé spécifiquement à cet effet.
Cette centralisation répond à une logique pratique : les grands modèles de fondation sont déployés simultanément dans les vingt-sept États membres, et une supervision fragmentée entre autorités nationales aurait créé des divergences d'interprétation et une charge de conformité disproportionnée pour les fournisseurs. Le Bureau de l'IA élabore des codes de bonne pratique (codes of practice) avec les fournisseurs, l'industrie, la société civile et les experts, pour préciser les modalités concrètes de mise en œuvre des obligations, en particulier pour l'évaluation des risques systémiques.
Un code de bonne pratique reconnu par la Commission constitue un moyen privilégié de démontrer la conformité, mais son adhésion reste volontaire. Un fournisseur qui choisit de ne pas y adhérer doit démontrer sa conformité par d'autres moyens adéquats, ce qui représente en pratique une charge probatoire plus lourde et incertaine.
L'exemption partielle pour les modèles open source
L'article 53(2) prévoit un allègement pour les fournisseurs de modèles GPAI publiés sous licence libre et ouverte, permettant l'accès, l'utilisation, la modification et la distribution du modèle, et dont les paramètres, y compris les poids, les informations sur l'architecture et l'utilisation du modèle, sont rendus publics.
Ces fournisseurs sont dispensés des obligations de documentation technique destinée aux autorités et de transmission d'informations aux déployeurs en aval — mais restent tenus de publier le résumé des données d'entraînement et de respecter la politique de droit d'auteur. Surtout, cette exemption disparaît intégralement dès que le modèle est classé à risque systémique : un modèle open source qui dépasse 10^25 FLOP doit se conformer à l'intégralité du régime renforcé, exactement comme un modèle propriétaire.
Ne confondez pas « open source » et « exempté de toute obligation ». L'exemption ne porte que sur une partie du socle commun, jamais sur les obligations liées au risque systémique. Les grands laboratoires publiant des poids ouverts (par exemple pour des modèles dépassant le seuil de calcul) restent pleinement soumis aux articles 51 à 55.
Ce que cela change pour les entreprises qui intègrent un GPAI
La majorité des organisations ne développeront jamais elles-mêmes un modèle de fondation. Leur exposition pratique tient à leur position de déployeur ou de fournisseur en aval utilisant un modèle GPAI tiers dans leur propre produit. Trois vérifications s'imposent :
| Vérification | Question à poser au fournisseur du modèle | Document à obtenir |
|---|---|---|
| Statut du modèle | Le modèle est-il classé GPAI, et à risque systémique ? | Fiche de transparence ou déclaration UE |
| Documentation technique | Les informations sur les capacités et limites sont-elles disponibles ? | Documentation article 53(1)(b) |
| Droit d'auteur | Une politique TDM est-elle publiée et le résumé des données accessible ? | Résumé public des données d'entraînement |
Si votre propre système, construit sur ce modèle, est classé à haut risque au sens du chapitre III, la documentation reçue du fournisseur GPAI devient une pièce d'entrée indispensable pour votre propre dossier de conformité — notamment pour démontrer la gouvernance des données et l'évaluation des biaisbiaisIARégularité correctement apprise dans des données qui ne représentent pas la réalité visée, ou qui enregistrent des décisions passées avec leurs préjugés. Changer d'algorithme ne le corrige pas.Voir dans le glossaire, que vous ne pouvez pas reconstituer sans elle.
Intégrez une clause contractuelle standard dans vos accords de licence de modèle imposant au fournisseur la transmission continue de la documentation mise à jour, et pas seulement au moment de la signature. Un modèle GPAI évolue par versions successives (fine-tuningFine-tuningIAAjustement des poids d'un modèle pré-entraîné sur un jeu de données spécifique pour adapter son comportement à un domaine ou une tâche cible.Voir dans le glossaire, mises à jour de sécurité), et la documentation doit suivre.
Calendrier d'application
Les obligations relatives aux modèles GPAI sont entrées en application le 2 août 2025, soit douze mois après l'entrée en vigueur du règlement — un calendrier plus rapide que celui des systèmes à haut risque, qui bénéficient d'une période de transition plus longue. Les modèles déjà mis sur le marché avant cette date disposent néanmoins d'un délai supplémentaire, jusqu'au 2 août 2027, pour se mettre en conformité, sauf s'ils sont modifiés substantiellement entre-temps.
Ce calendrier resserré traduit la priorité donnée par le législateur à l'encadrement des modèles les plus puissants, considérés comme le point de passage obligé de la majorité des usages downstream de l'intelligence artificielle générative.
Points de vigilance pour la mise en conformité
- Ne pas confondre le statut GPAI du modèle sous-jacent avec le niveau de risque de votre propre système : les deux qualifications sont indépendantes et cumulatives.
- Vérifier régulièrement si le fournisseur du modèle a été ajouté à la liste des modèles à risque systémique publiée par le Bureau de l'IA, cette liste évoluant avec les nouvelles versions de modèles.
- Conserver une trace écrite des vérifications effectuées sur la documentation reçue, en particulier pour les modèles fine-tunés à partir d'un GPAI tiers, où la frontière entre modification mineure et modification substantielle peut être discutée.
- Anticiper l'articulation avec le RGPDRGPDConformitéRèglement européen sur la protection des données personnelles. Il s'applique dès qu'un système d'IA traite de telles données, et se cumule avec l'AI Act.Voir dans le glossaire lorsque les données d'entraînement du modèle intègrent des données personnelles : le résumé public prévu par l'AI Act ne dispense pas de l'analyse de licéité du traitement au titre du RGPD.
Le chapitre suivant aborde la gouvernance interne et les rôles à désigner pour piloter la conformité AI Act dans la durée, au-delà de la seule mise en conformité initiale.
L'essentiel à retenir
L'AI Act introduit un régime autonome pour les modèles d'IA à usage général (GPAI), distinct de la classification par niveau de risque applicable aux systèmes d'IA. Tout fournisseur de GPAI doit tenir une documentation technique, transmettre des informations aux déployeurs en aval et publier un résumé de ses données d'entraînement au regard du droit d'auteur. Un second palier d'obligations, plus lourd, s'applique aux modèles présentant un risque systémique, présumé au-delà de 10^25 FLOP d'entraînement cumulé, avec évaluation, tests contradictoires et signalement d'incidents. Ce chapitre explique le rôle du Bureau de l'IA, les exemptions pour les modèles open source, et les pièges pratiques pour les entreprises qui intègrent ces modèles dans leurs produits.
Questions fréquentes
Un chatbot construit avec l'API d'un grand modèle de langage est-il lui-même un GPAI ?
Comment savoir si le modèle que j'utilise dépasse le seuil de 10^25 FLOP ?
Le fine-tuning d'un modèle open source change-t-il son statut au regard de l'AI Act ?
Le régime GPAI remplace-t-il mes obligations RGPD si le modèle traite des données personnelles ?
Que se passe-t-il si le fournisseur d'un modèle GPAI ne respecte pas ses obligations ?
Une PME qui utilise un modèle GPAI via une API a-t-elle des obligations directes au titre des articles 51 à 55 ?
L'AI Act impose-t-il une certification préalable pour mettre un modèle GPAI sur le marché européen ?
Progression sauvegardée dans votre navigateur.
Quiz de validation
Quiz Player
Quiz de validation
Plusieurs réponses possibles — validez ensuite.
Vrai ou faux.
Quiz indisponible (données invalides).